

湖管理权限管理
概述
权限管理用于控制成员对数据资产的可见性与操作范围。授权以数据目录、数据库、数据表为资源范围,以子用户、用户组、IAM 角色为被授权对象,通过管理员、运维、只读三档角色区分操作边界。授权后,被授权对象仅能查看和操作已授权的资源及其下级资源。
说明:湖管理权限控制的是元数据侧的可见性与管理操作。被授权对象访问 BOS 上的实际数据时,仍需要具备对应 BOS 路径的访问权限。
前提条件
已完成服务开通,并已创建数据目录。
权限管理页面
在左侧导航栏选择 AI资产管理 > 湖管理 > 权限管理,页面分为上方的查询区和下方的授权列表。
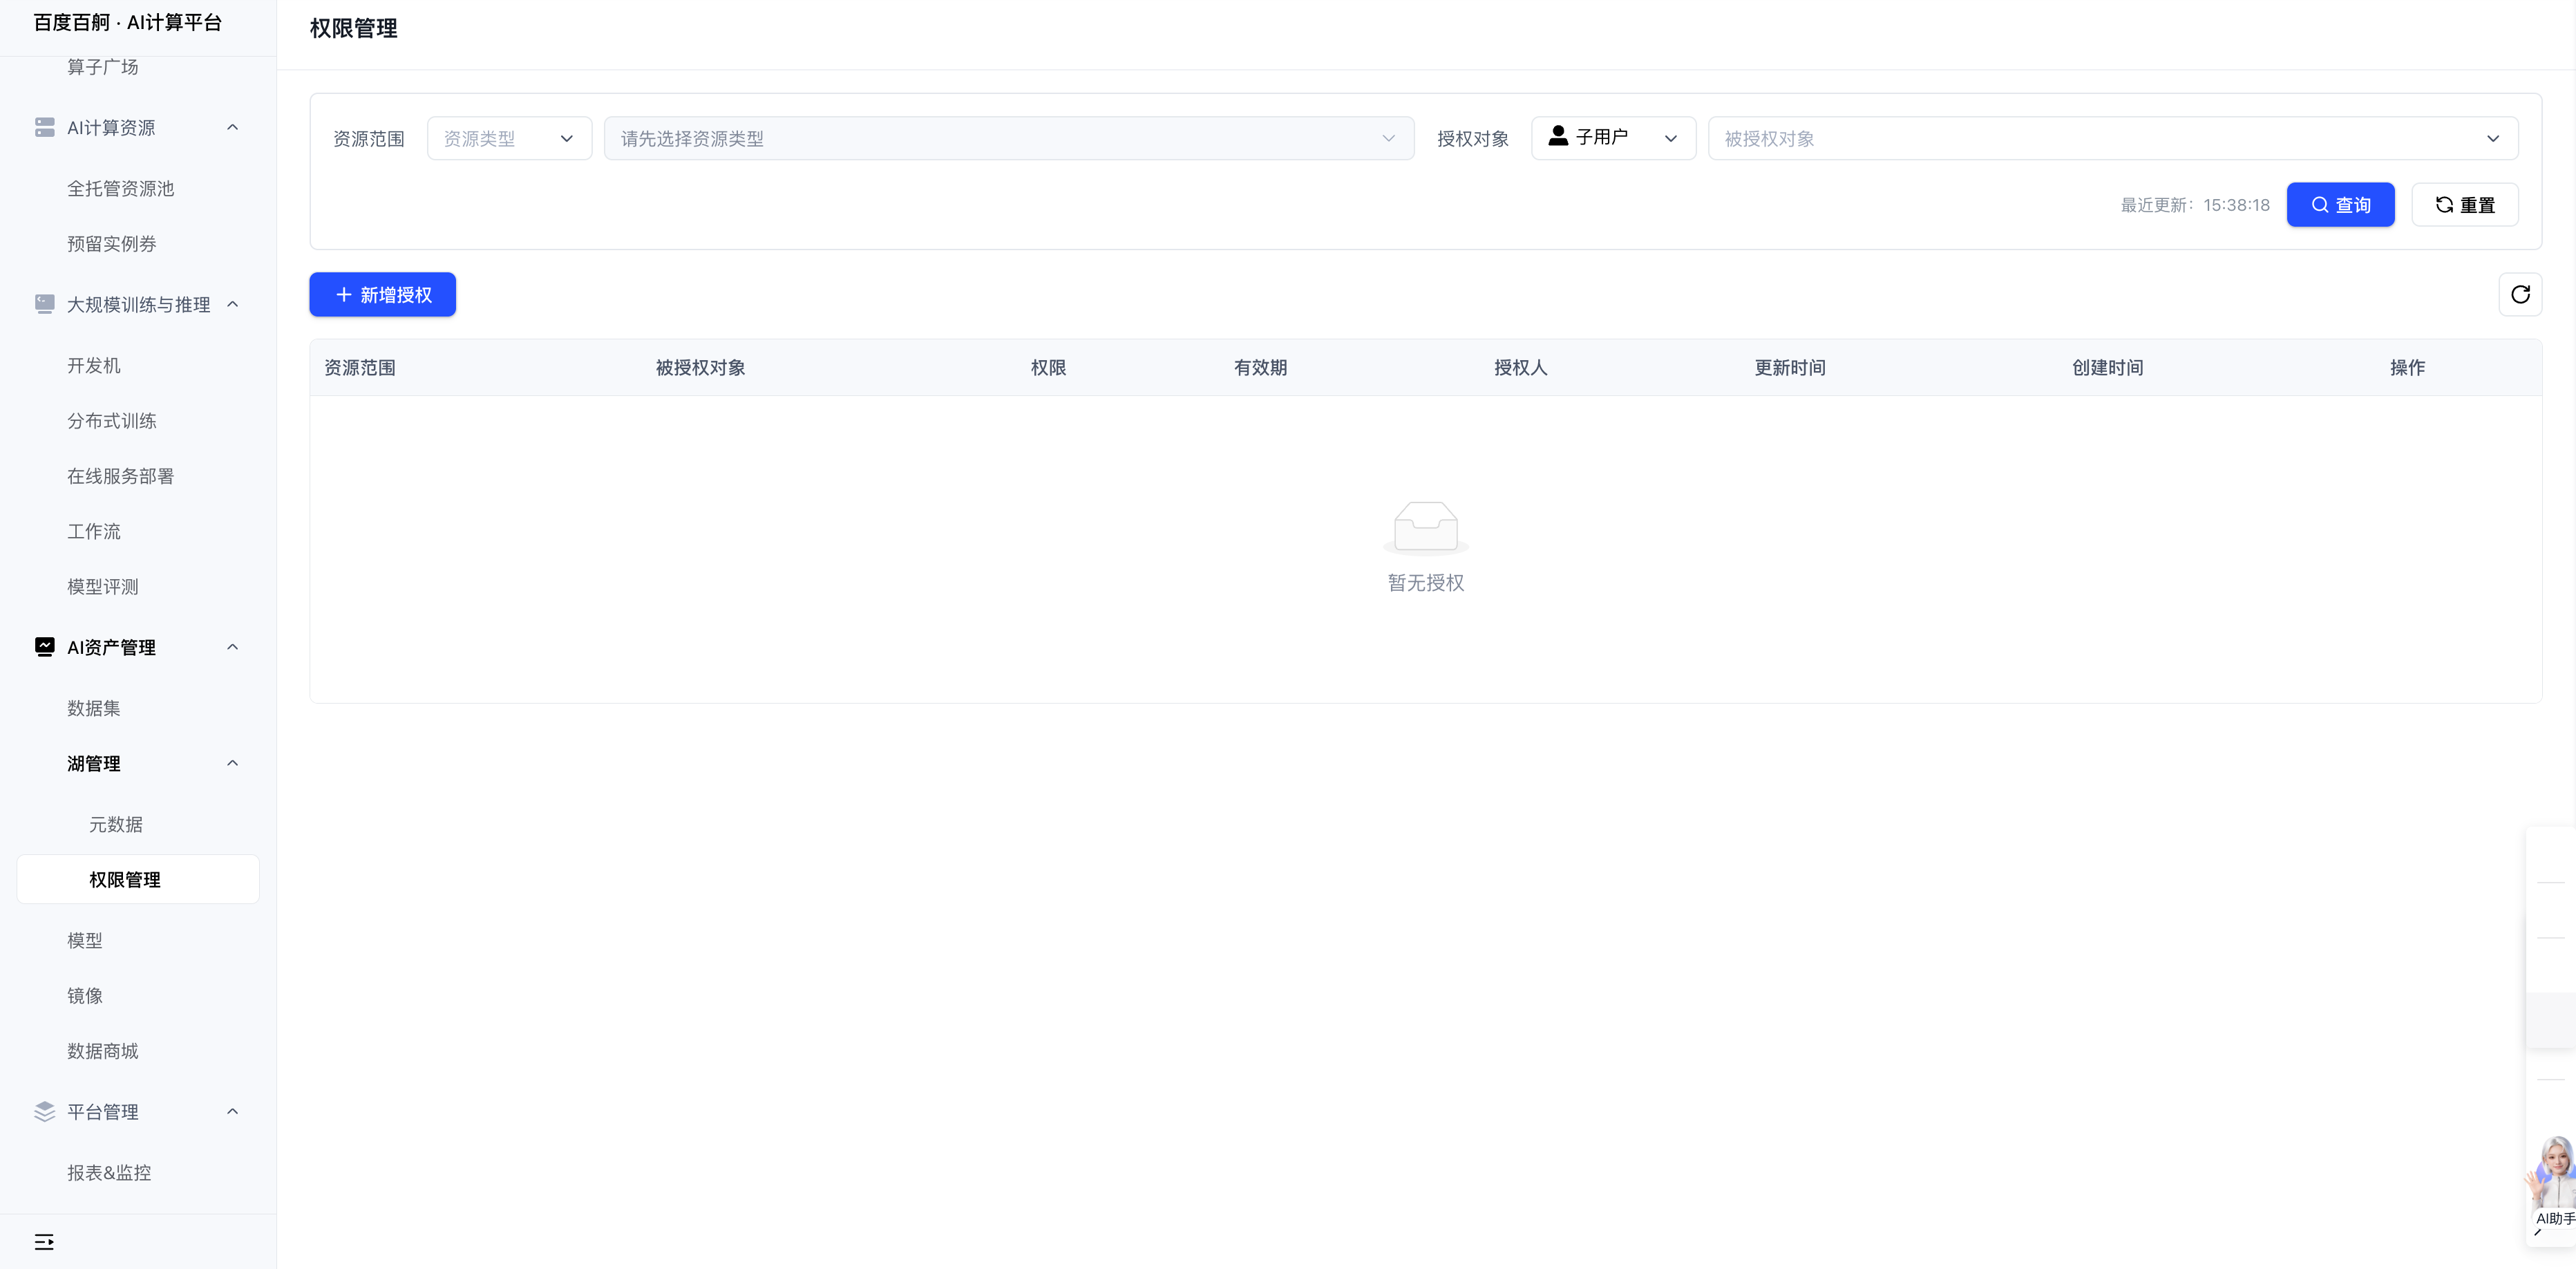
查询区
| 筛选项 | 说明 |
|---|---|
| 资源范围 | 先选择资源类型(数据目录 / 数据库 / 数据表),再选择具体的资源名称 |
| 授权对象 | 选择对象类型(子用户 / 用户组 / IAM 角色) |
| 被授权对象 | 选择具体的子用户、用户组或 IAM 角色 |
资源类型的下拉选项与授权时的资源层级一致:
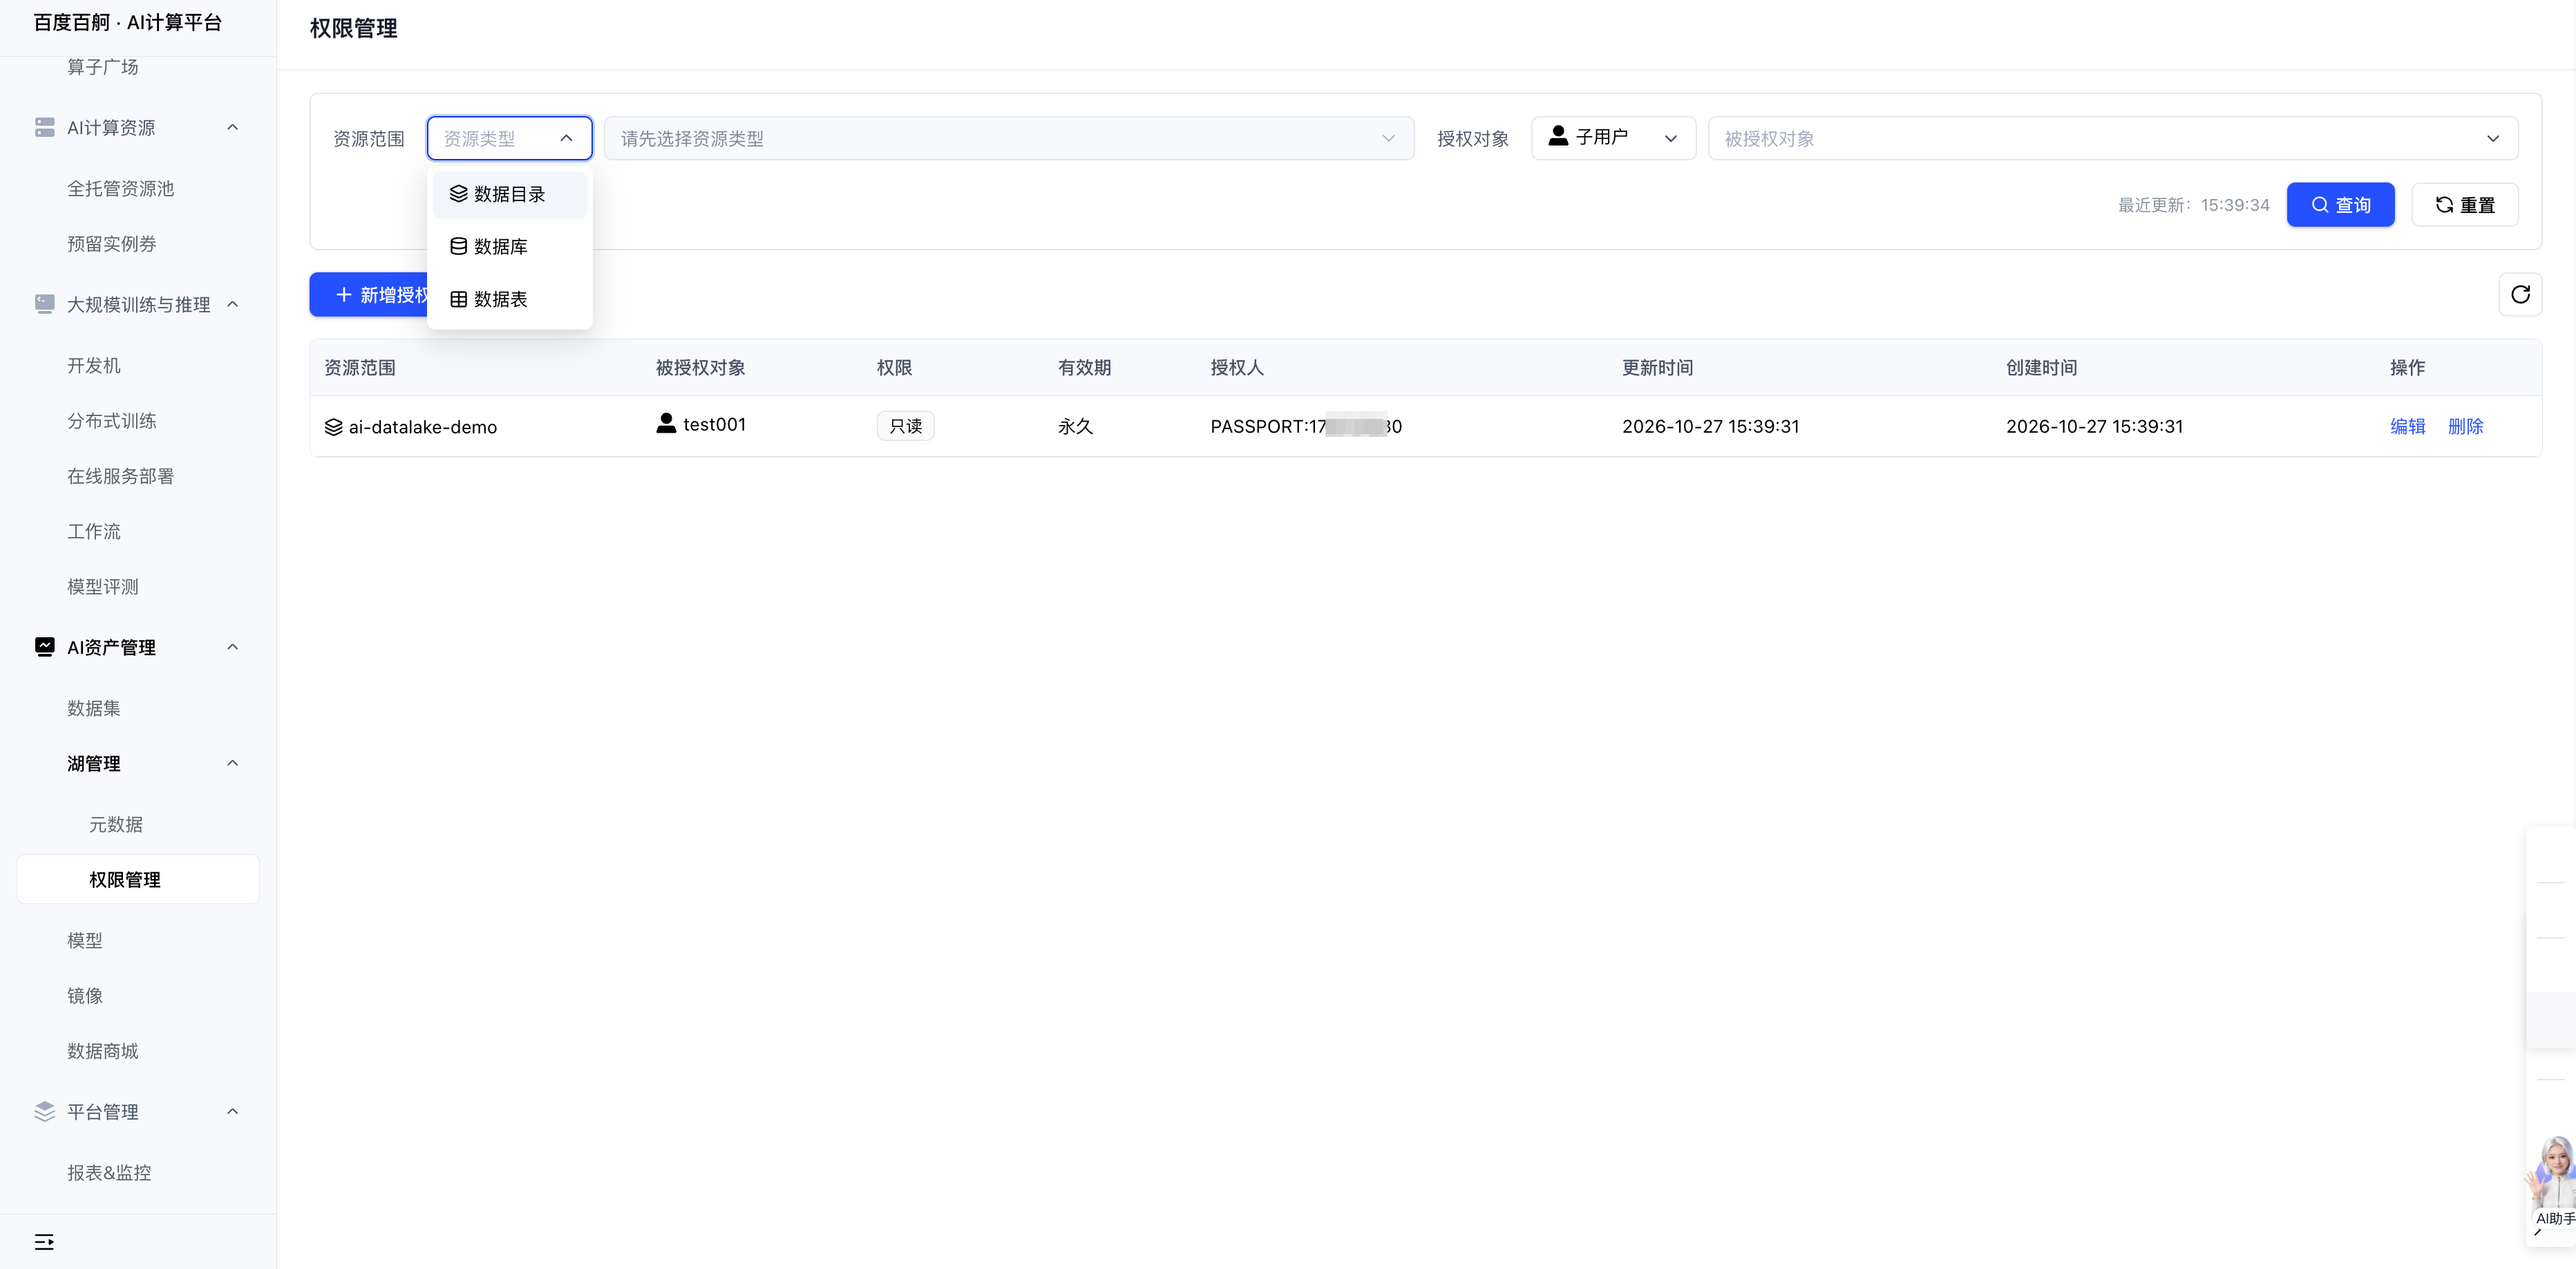
单击【查询】按条件过滤列表,单击【重置】清空条件。查询区右侧显示列表的“最近更新”时间,单击列表右上角的刷新图标可重新加载。
授权列表
列表字段包括:
| 字段 | 说明 |
|---|---|
| 资源范围 | 被授权的资源名称,带资源类型图标 |
| 被授权对象 | 子用户、用户组或 IAM 角色 |
| 权限 | 管理员 / 运维 / 只读 |
| 有效期 | 授权的有效期限,当前固定为“永久”,不支持设置到期时间 |
| 授权人 | 执行授权操作的身份标识 |
| 更新时间 / 创建时间 | 授权记录的创建与最近修改时间 |
| 操作 | 编辑、删除 |
没有授权记录时,列表显示“暂无授权”空状态。
新增授权
打开新增授权
单击列表左上角的【新增授权】,从右侧打开【新增授权】抽屉。
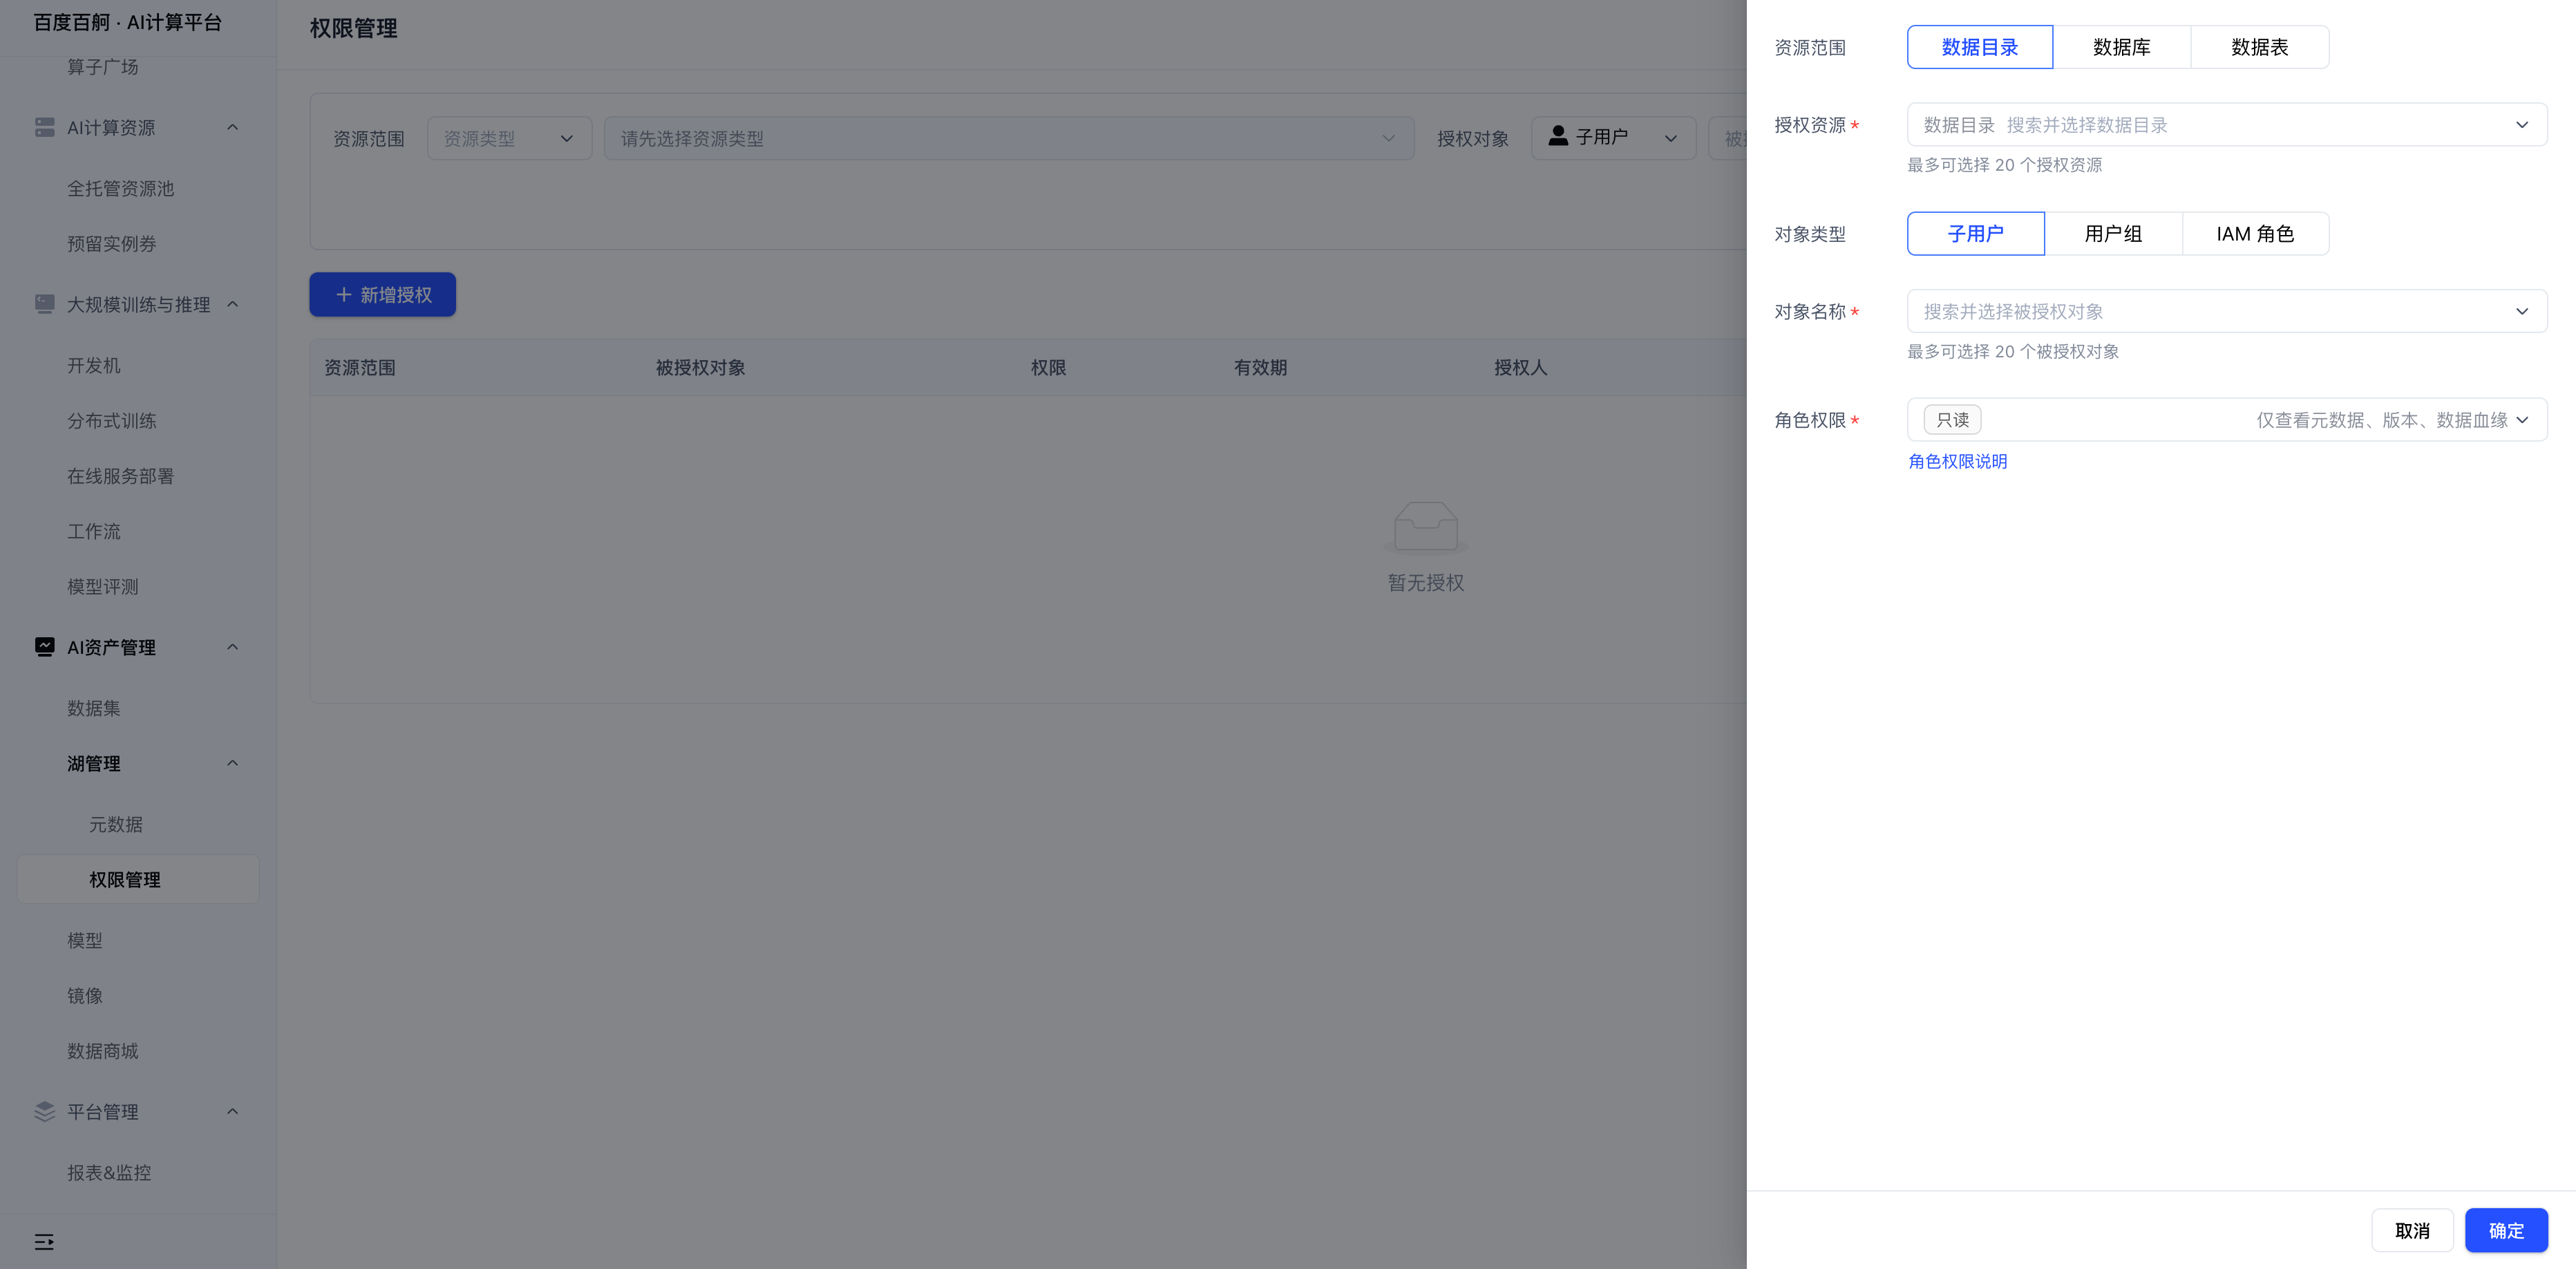
选择资源范围
在抽屉顶部的【资源范围】中选择资源层级:数据目录、数据库、数据表。
- 数据目录:授权作用于该目录及其下所有数据库与数据表。
- 数据库:授权作用于该数据库及其下所有数据表。
- 数据表:授权仅作用于单张数据表。
选定层级后,在【授权资源】下拉中搜索并选择具体资源,已选资源以标签形式展示,单击标签上的关闭按钮可移除。单个授权最多可选择 20 个授权资源。
选择被授权对象
【对象类型】支持三种:
| 对象类型 | 说明 |
|---|---|
| 子用户 | 百度智能云账号下的单个子用户 |
| 用户组 | 子用户组,组内成员同时获得授权 |
| IAM 角色 | 通过角色进行跨账号或服务间授权 |
在【对象名称】中搜索并选择被授权对象,单个授权最多可选择 20 个被授权对象。
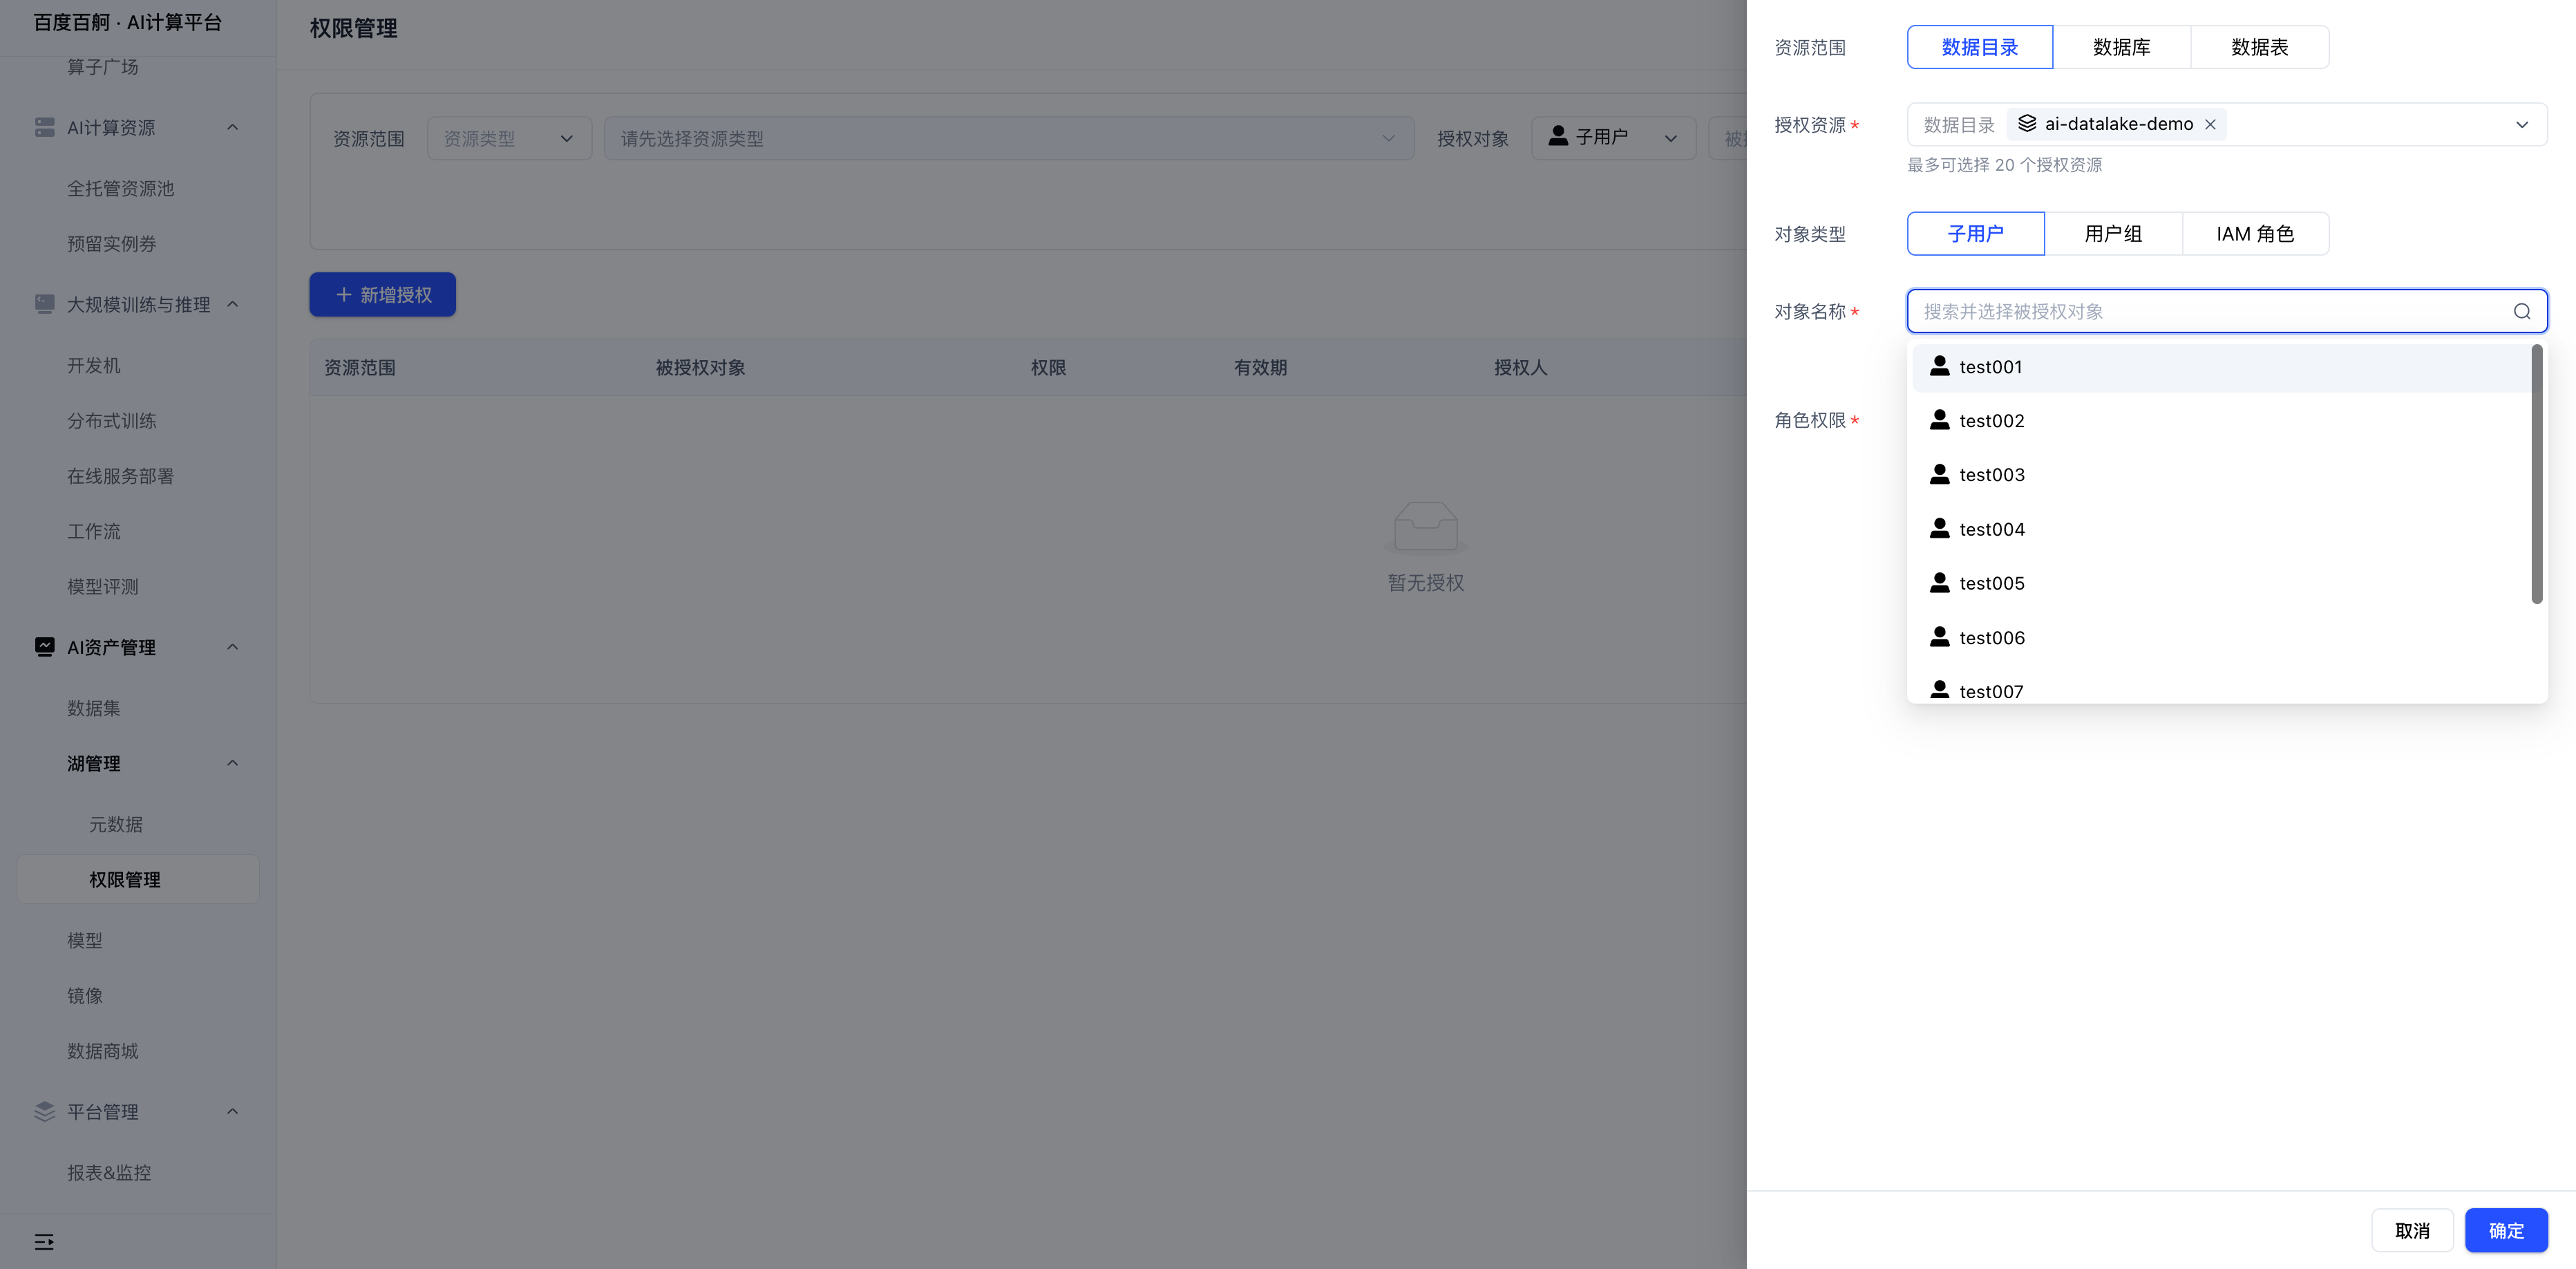
选择角色权限
【角色权限】为必填项,选择后字段右侧会显示该角色的权限说明,下方【角色权限说明】可查看三档角色的完整定义。三档角色的权限范围如下:
| 角色 | 权限范围 |
|---|---|
| 管理员 | 全部管理操作,可删表、可给他人授权 |
| 运维 | 建表/注册、改名、存储优化、标记与绑定;不可删表、不可授权 |
| 只读 | 仅查看元数据、版本、数据血缘 |
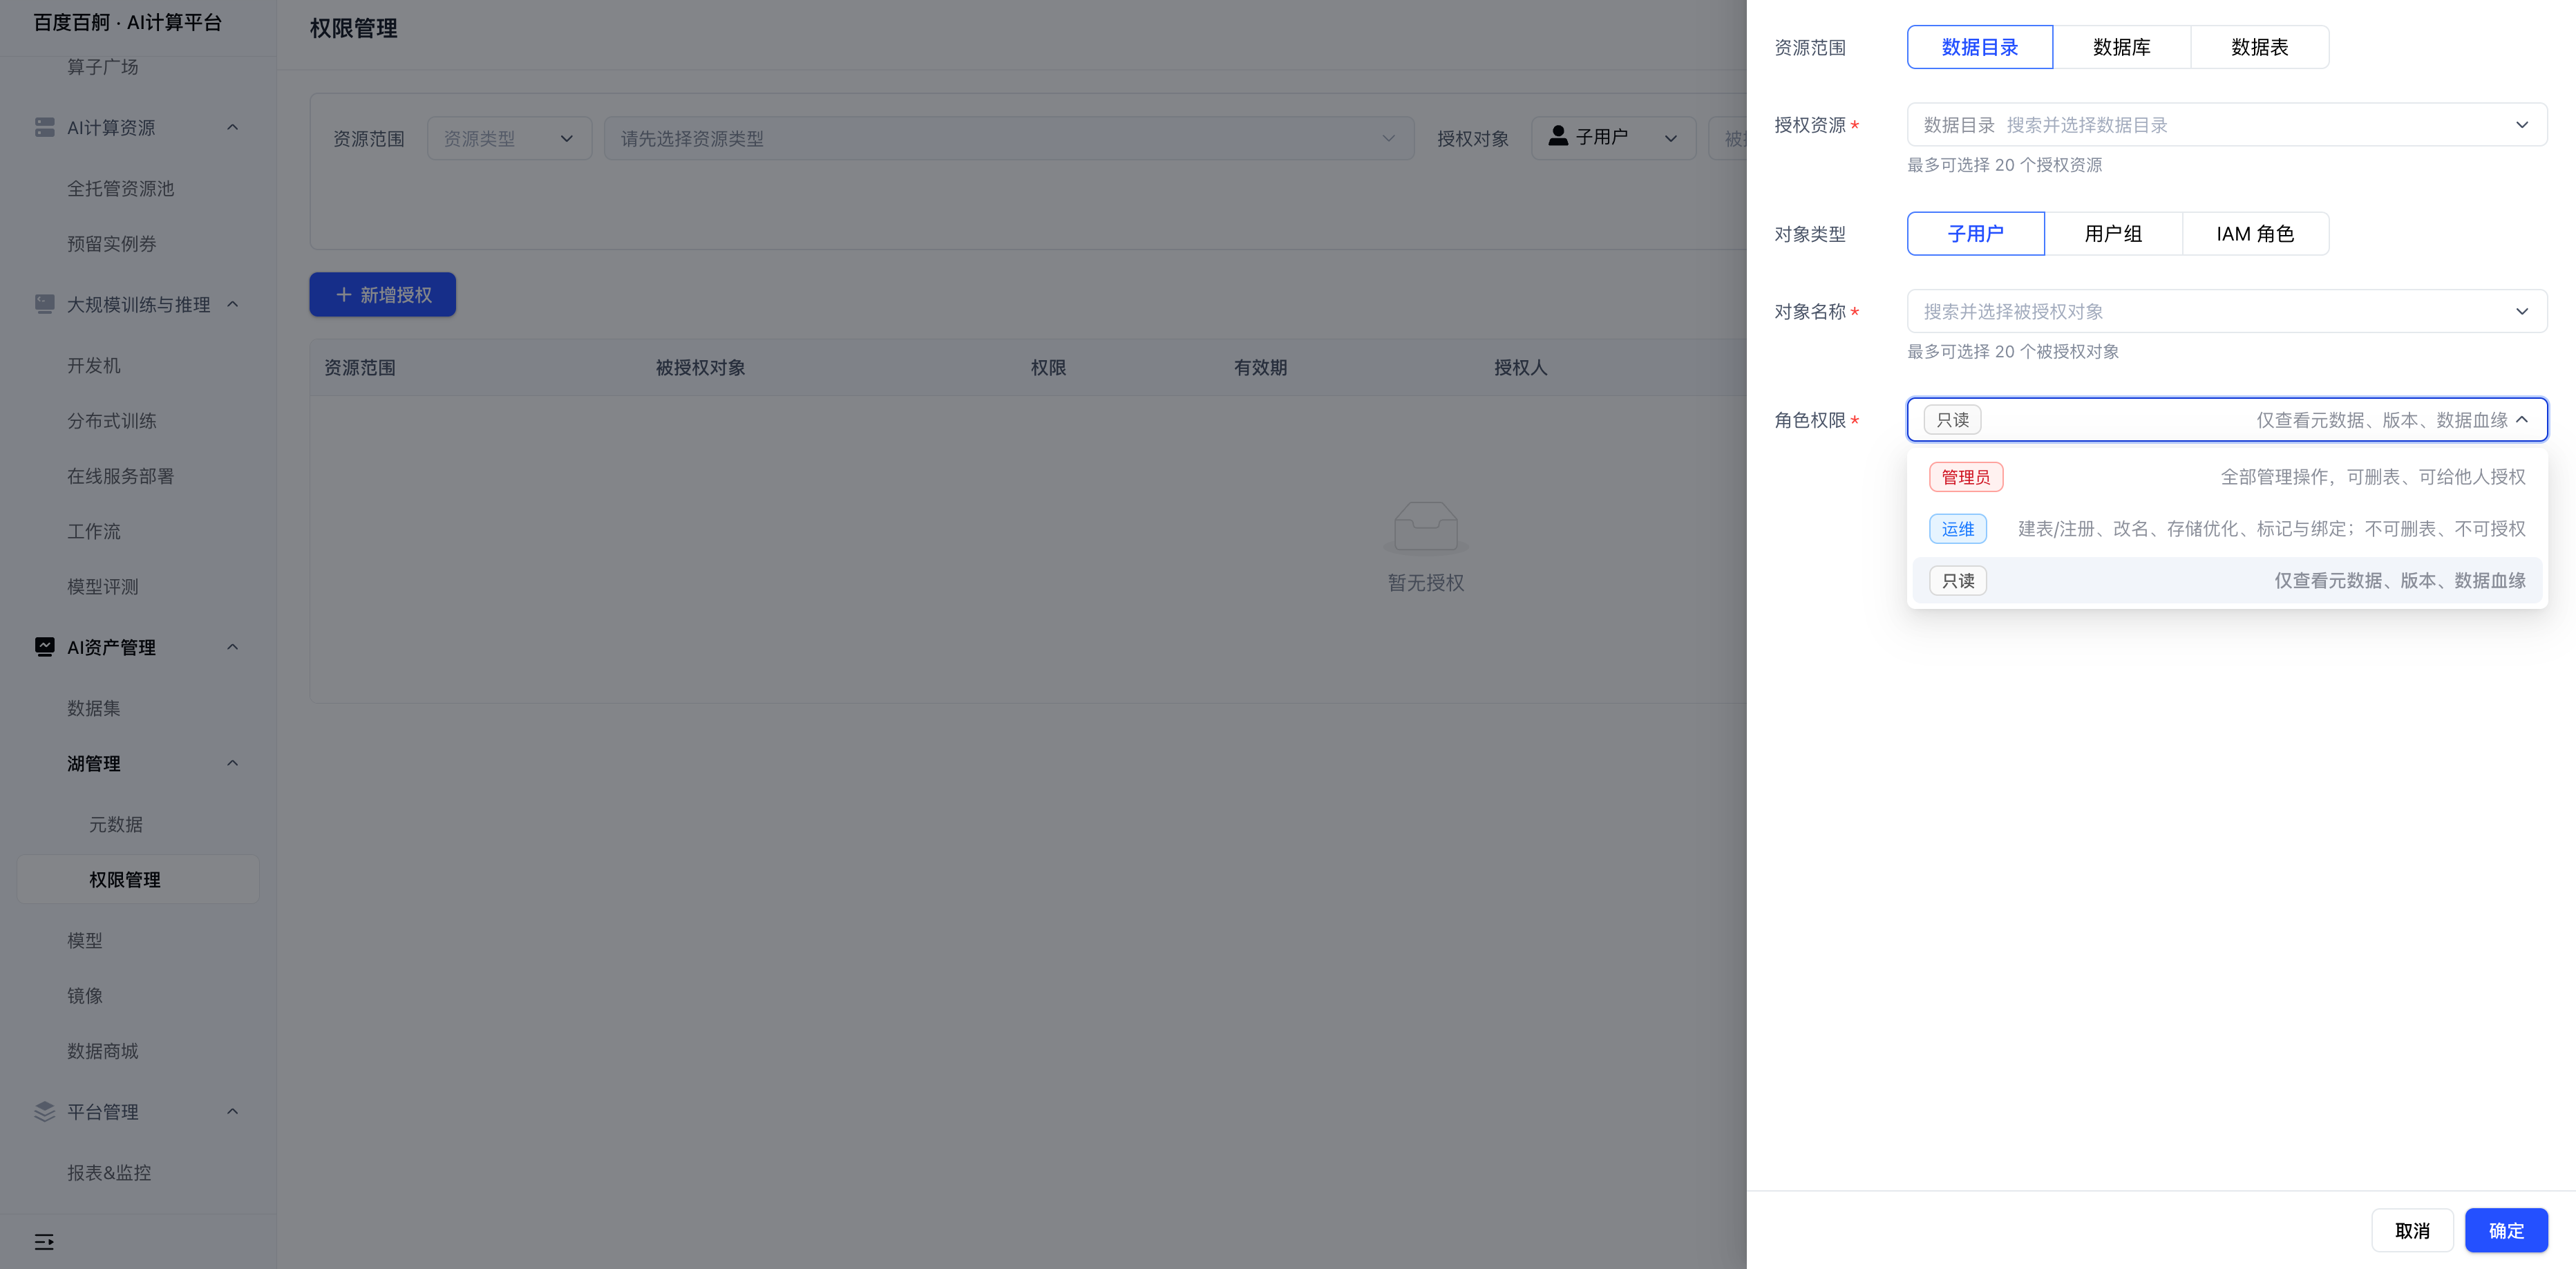
完成资源范围、被授权对象和角色权限选择后,配置示例如下:
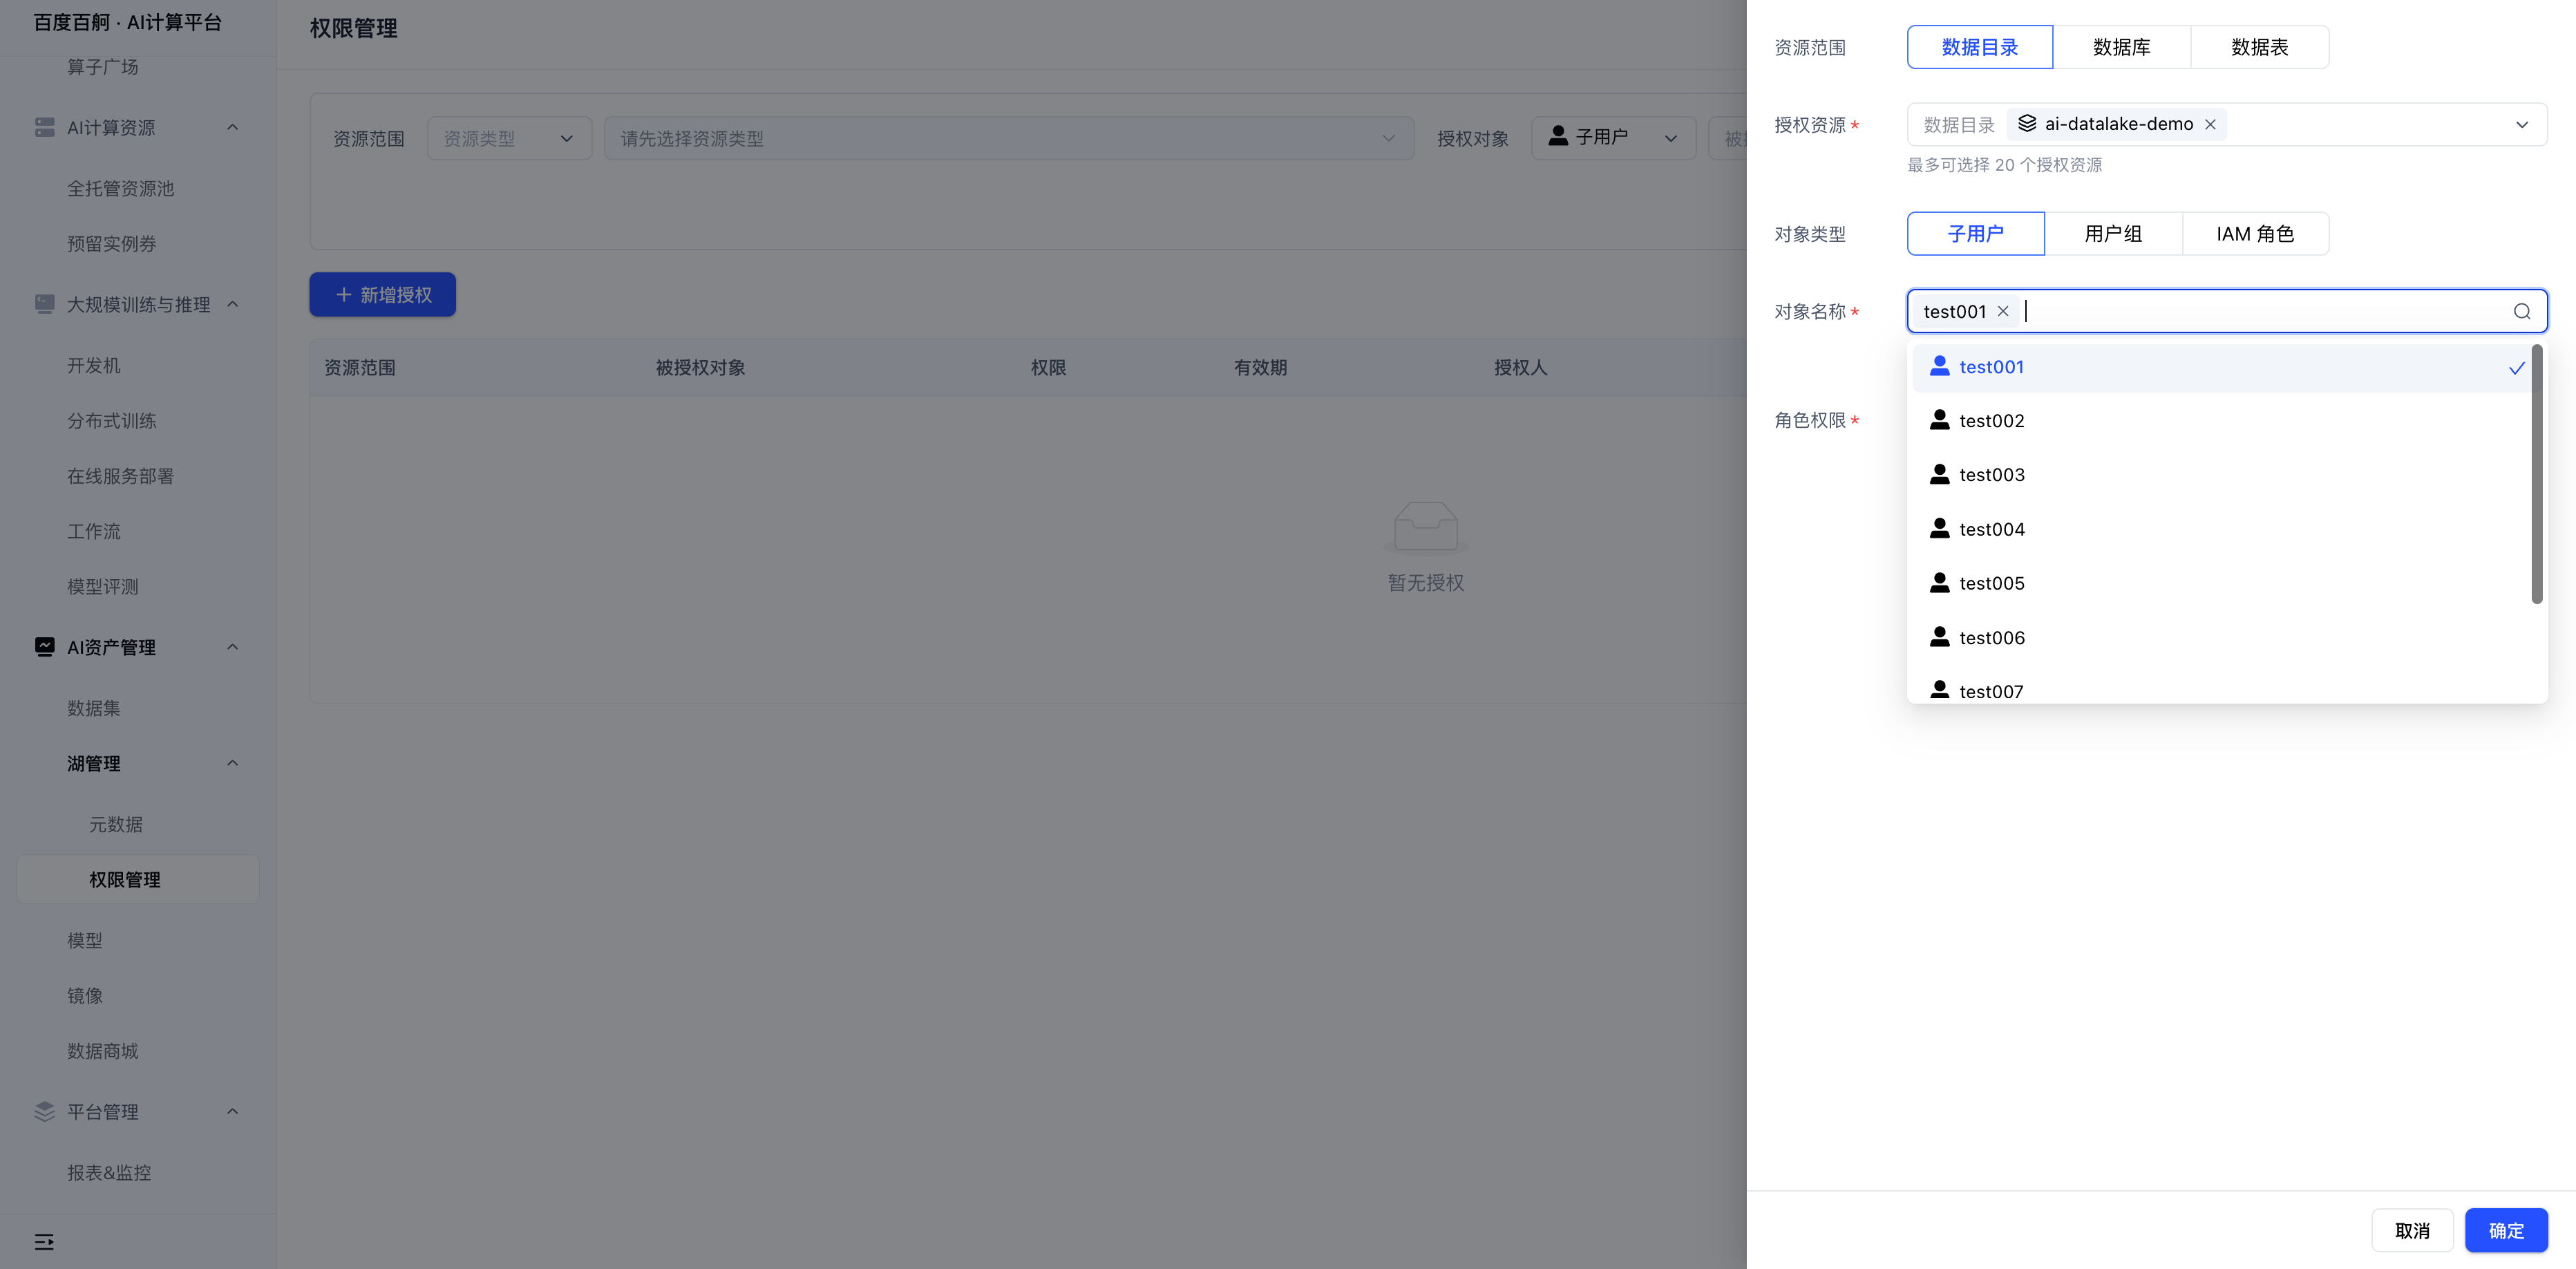
提交授权
确认资源范围、被授权对象和角色权限后,单击【确定】。授权成功后页面提示“授权成功”,新增记录出现在授权列表中。
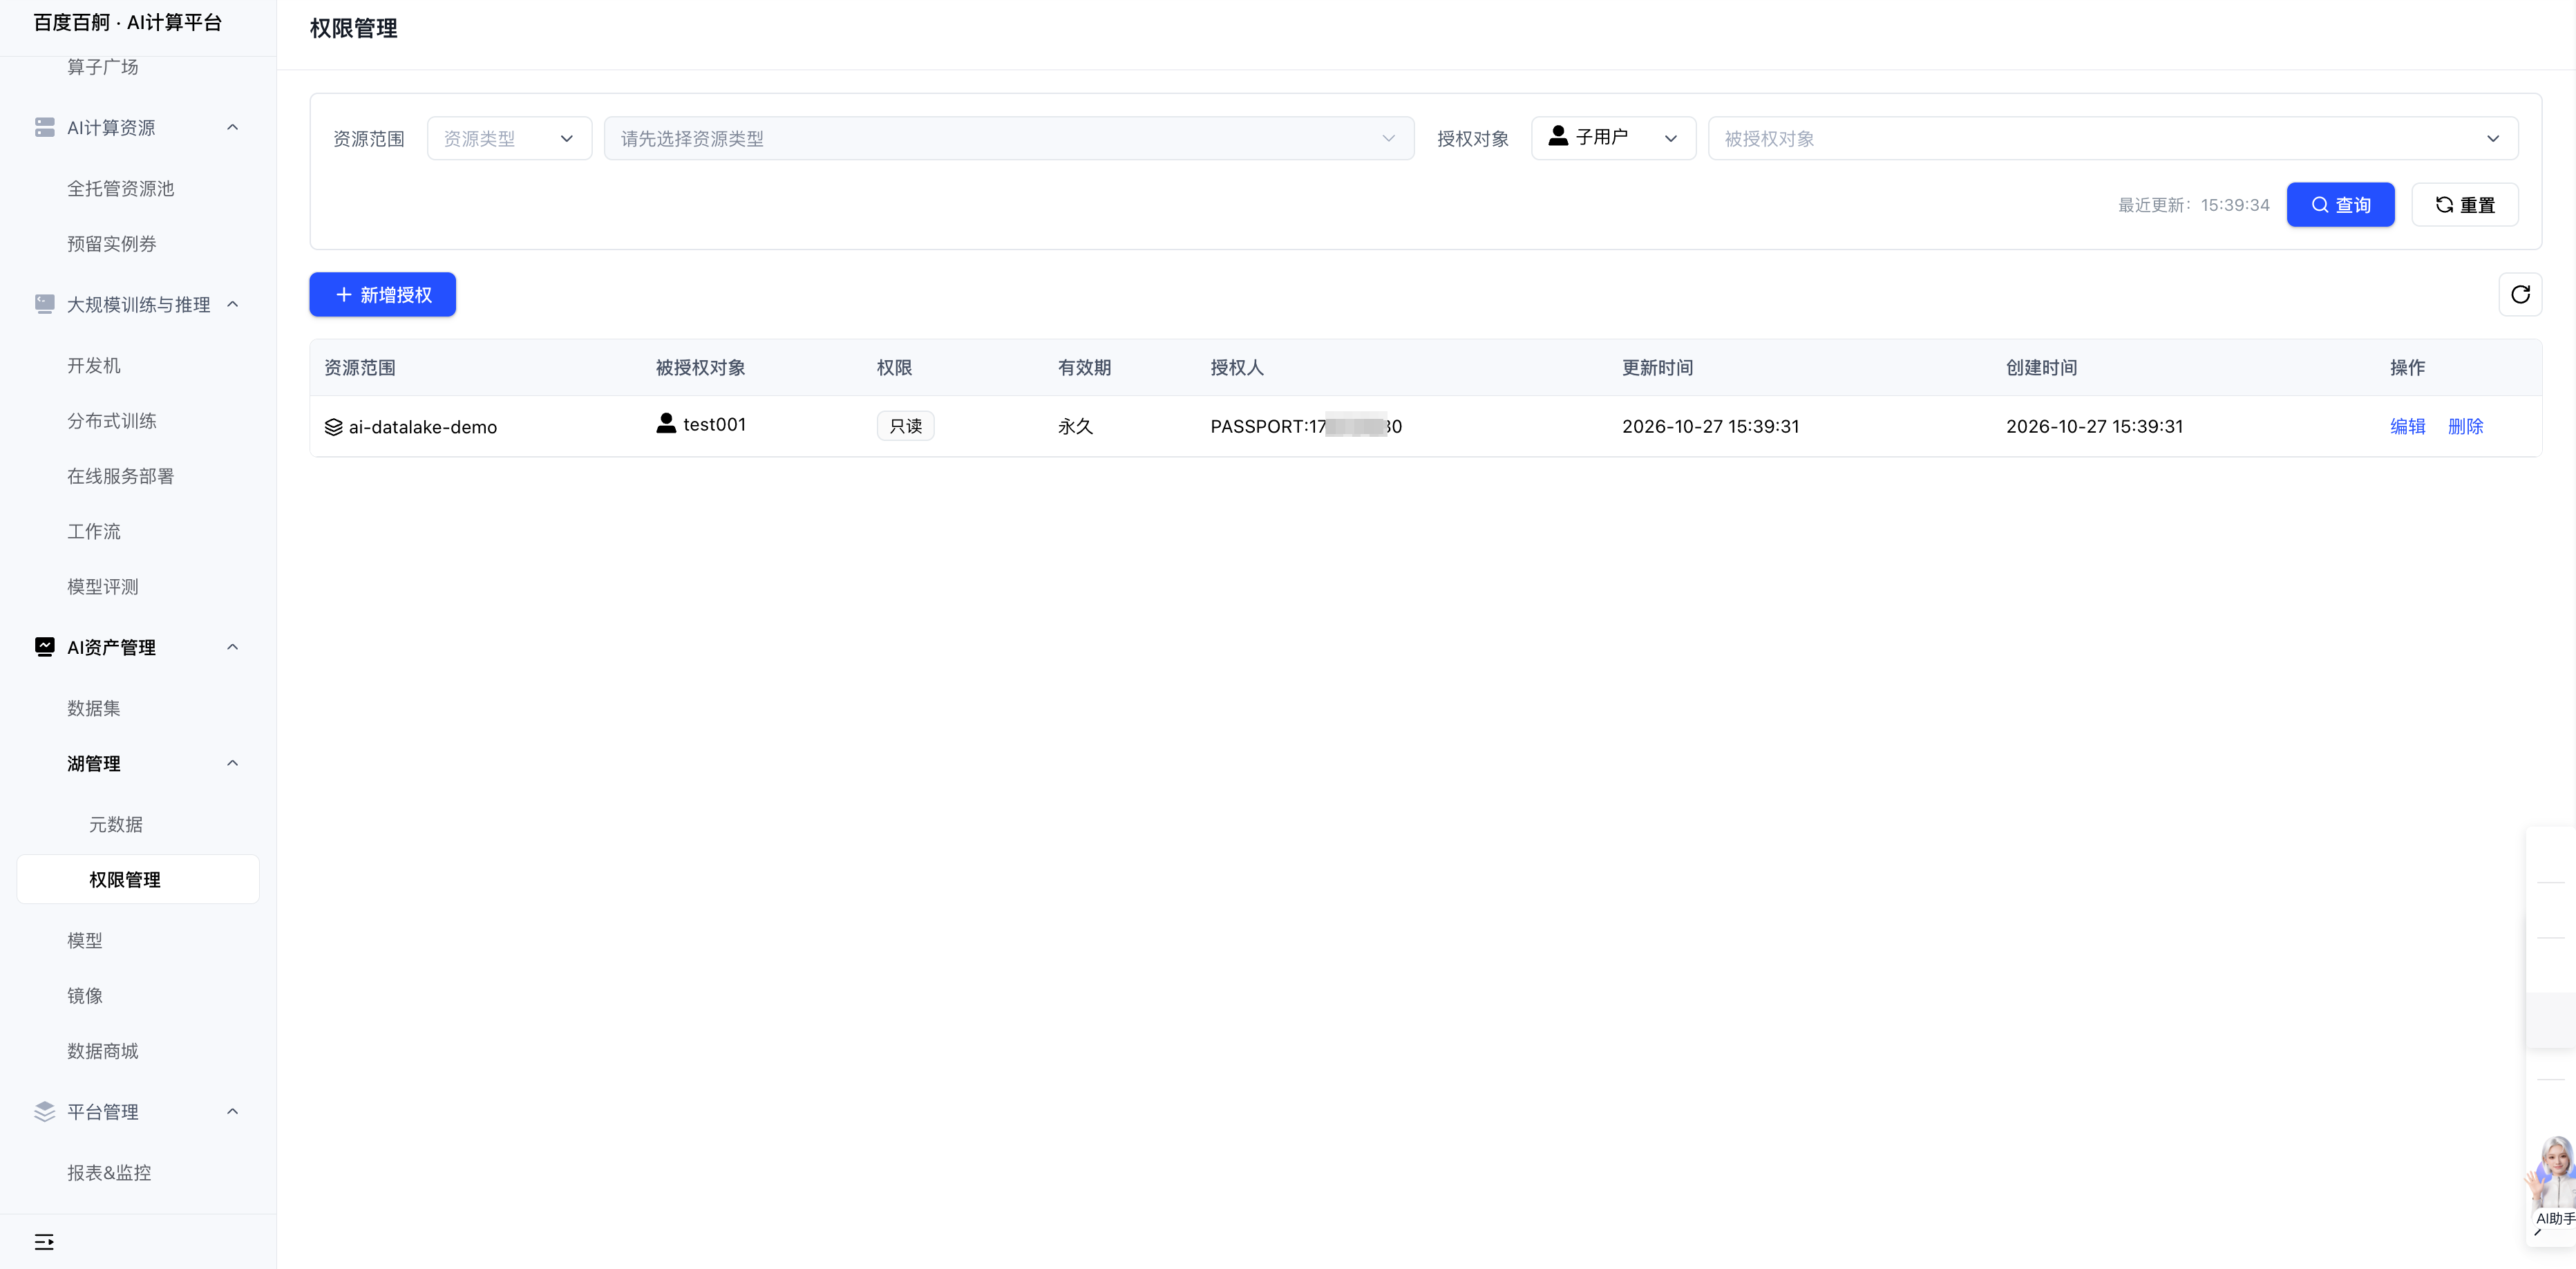
例如,将数据目录 ai-datalake-demo 以【只读】角色授权给子用户 test001,有效期为永久。授权后,列表中展示资源范围、被授权对象、权限、有效期、授权人及创建时间等完整记录。
编辑与删除授权
在授权列表的【操作】列:
- 编辑:打开【编辑授权】抽屉,只能调整角色权限。资源范围、授权资源、对象类型、对象名称均为只读,如需变更资源或被授权对象,请删除后重新授权。
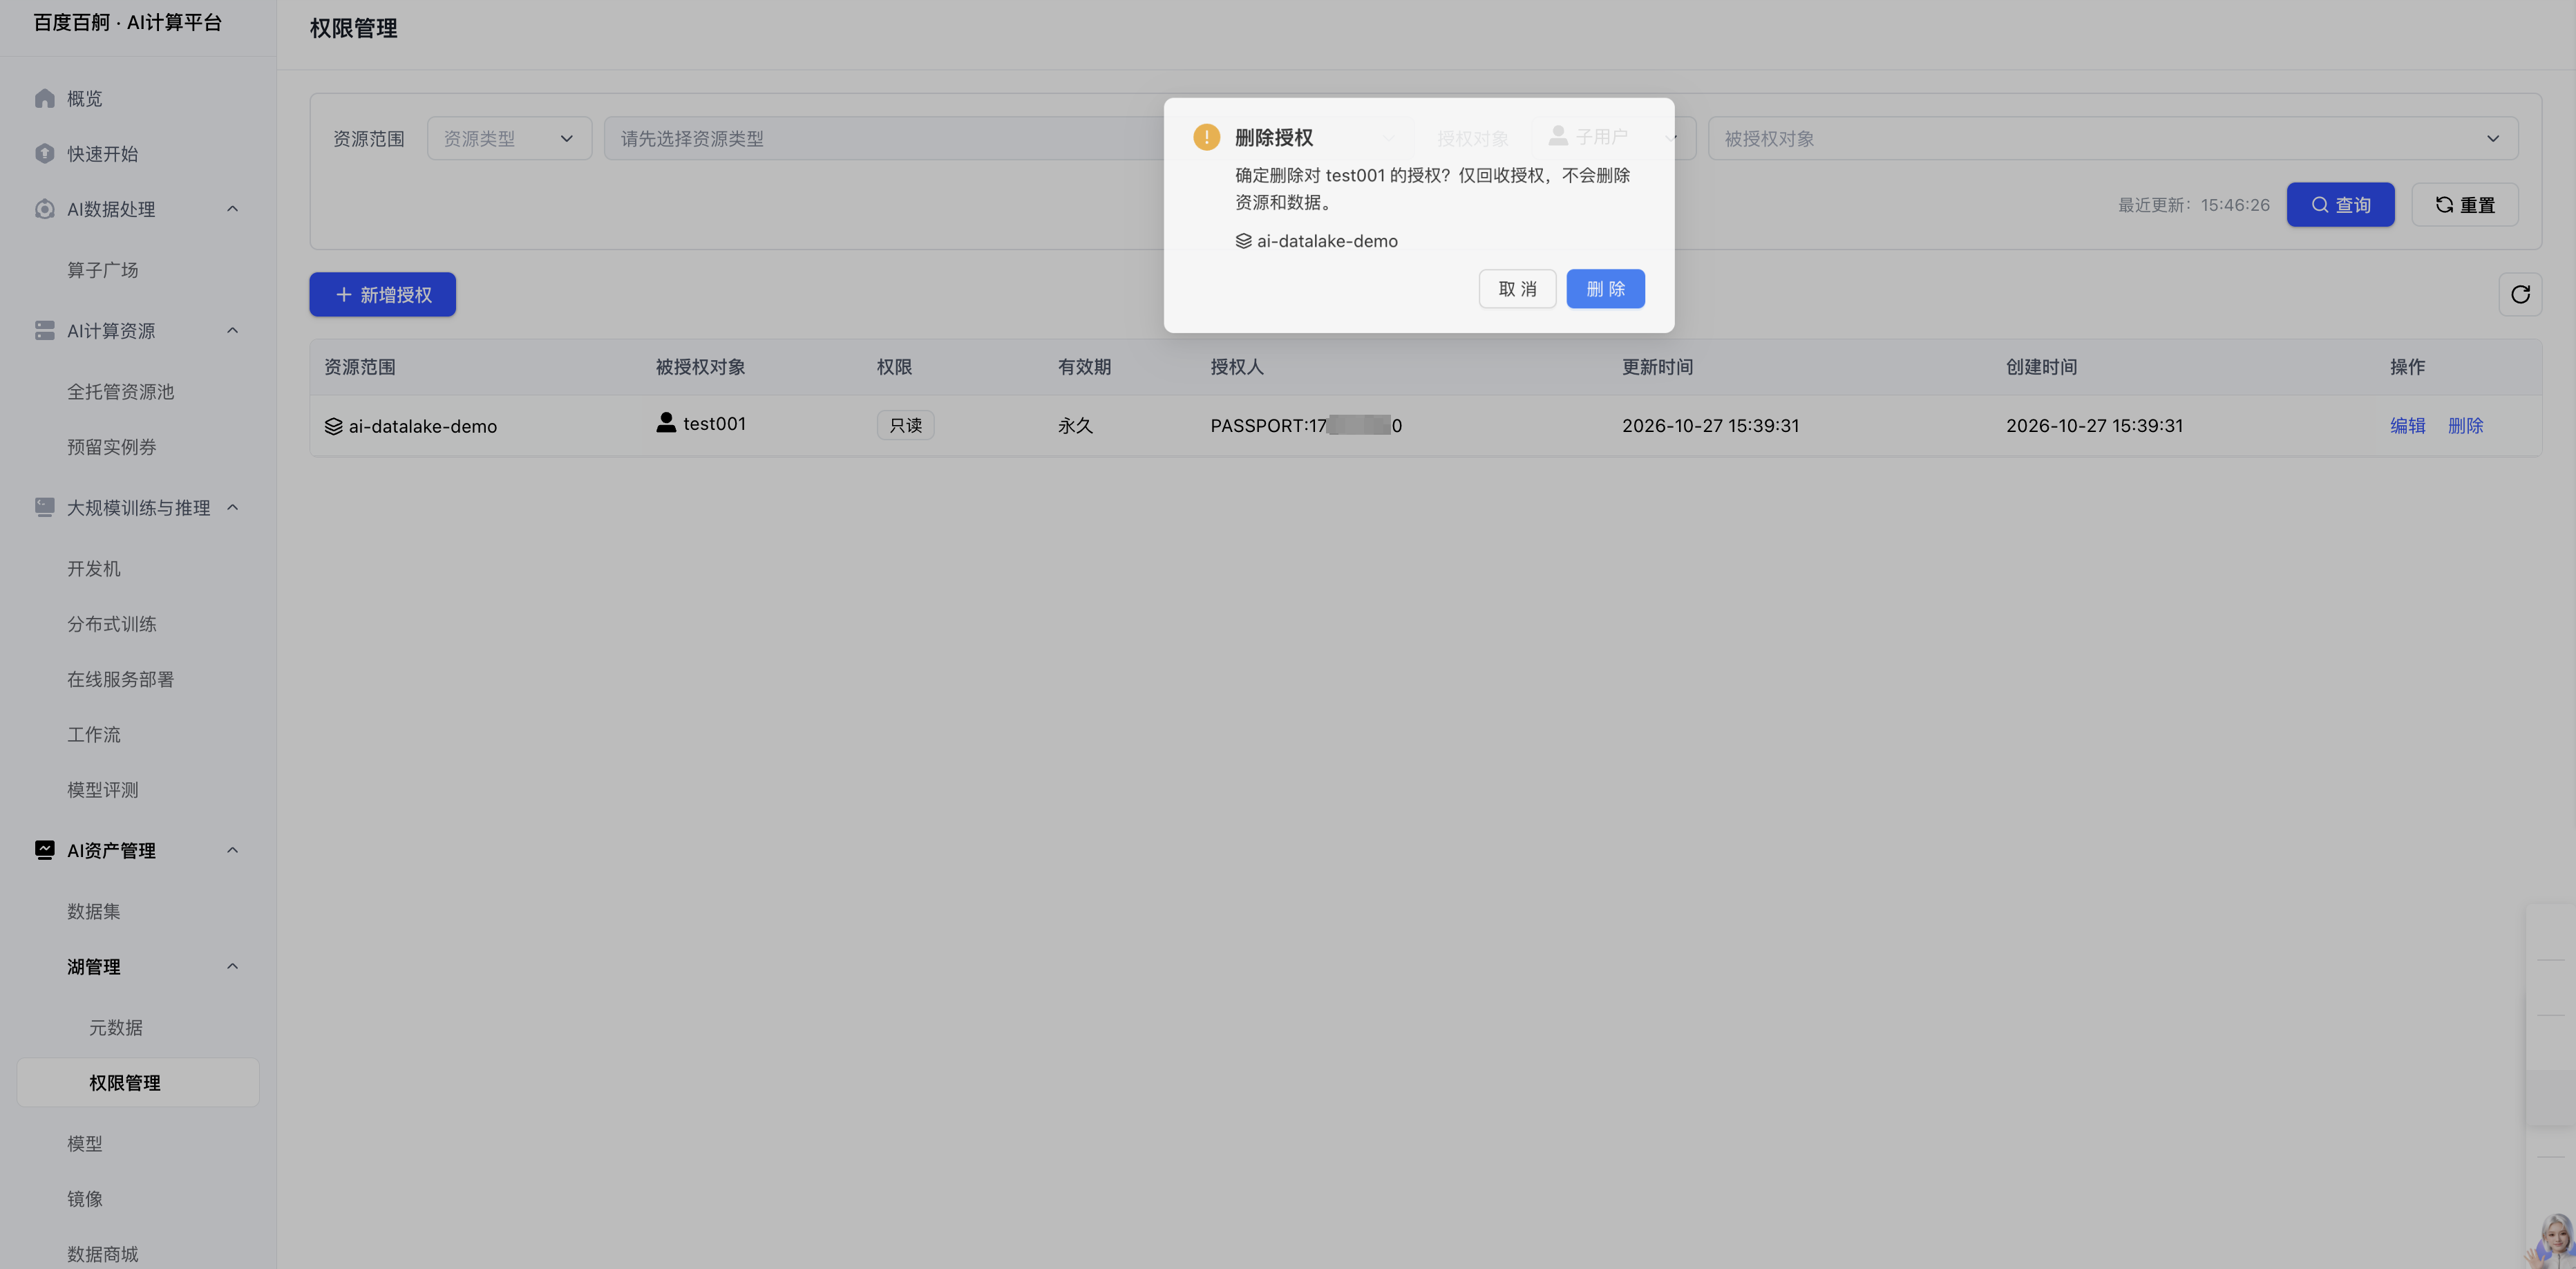
- 删除:撤销授权。确认弹窗提示“确定删除对 <对象> 的授权?仅回收授权,不会删除资源和数据。”
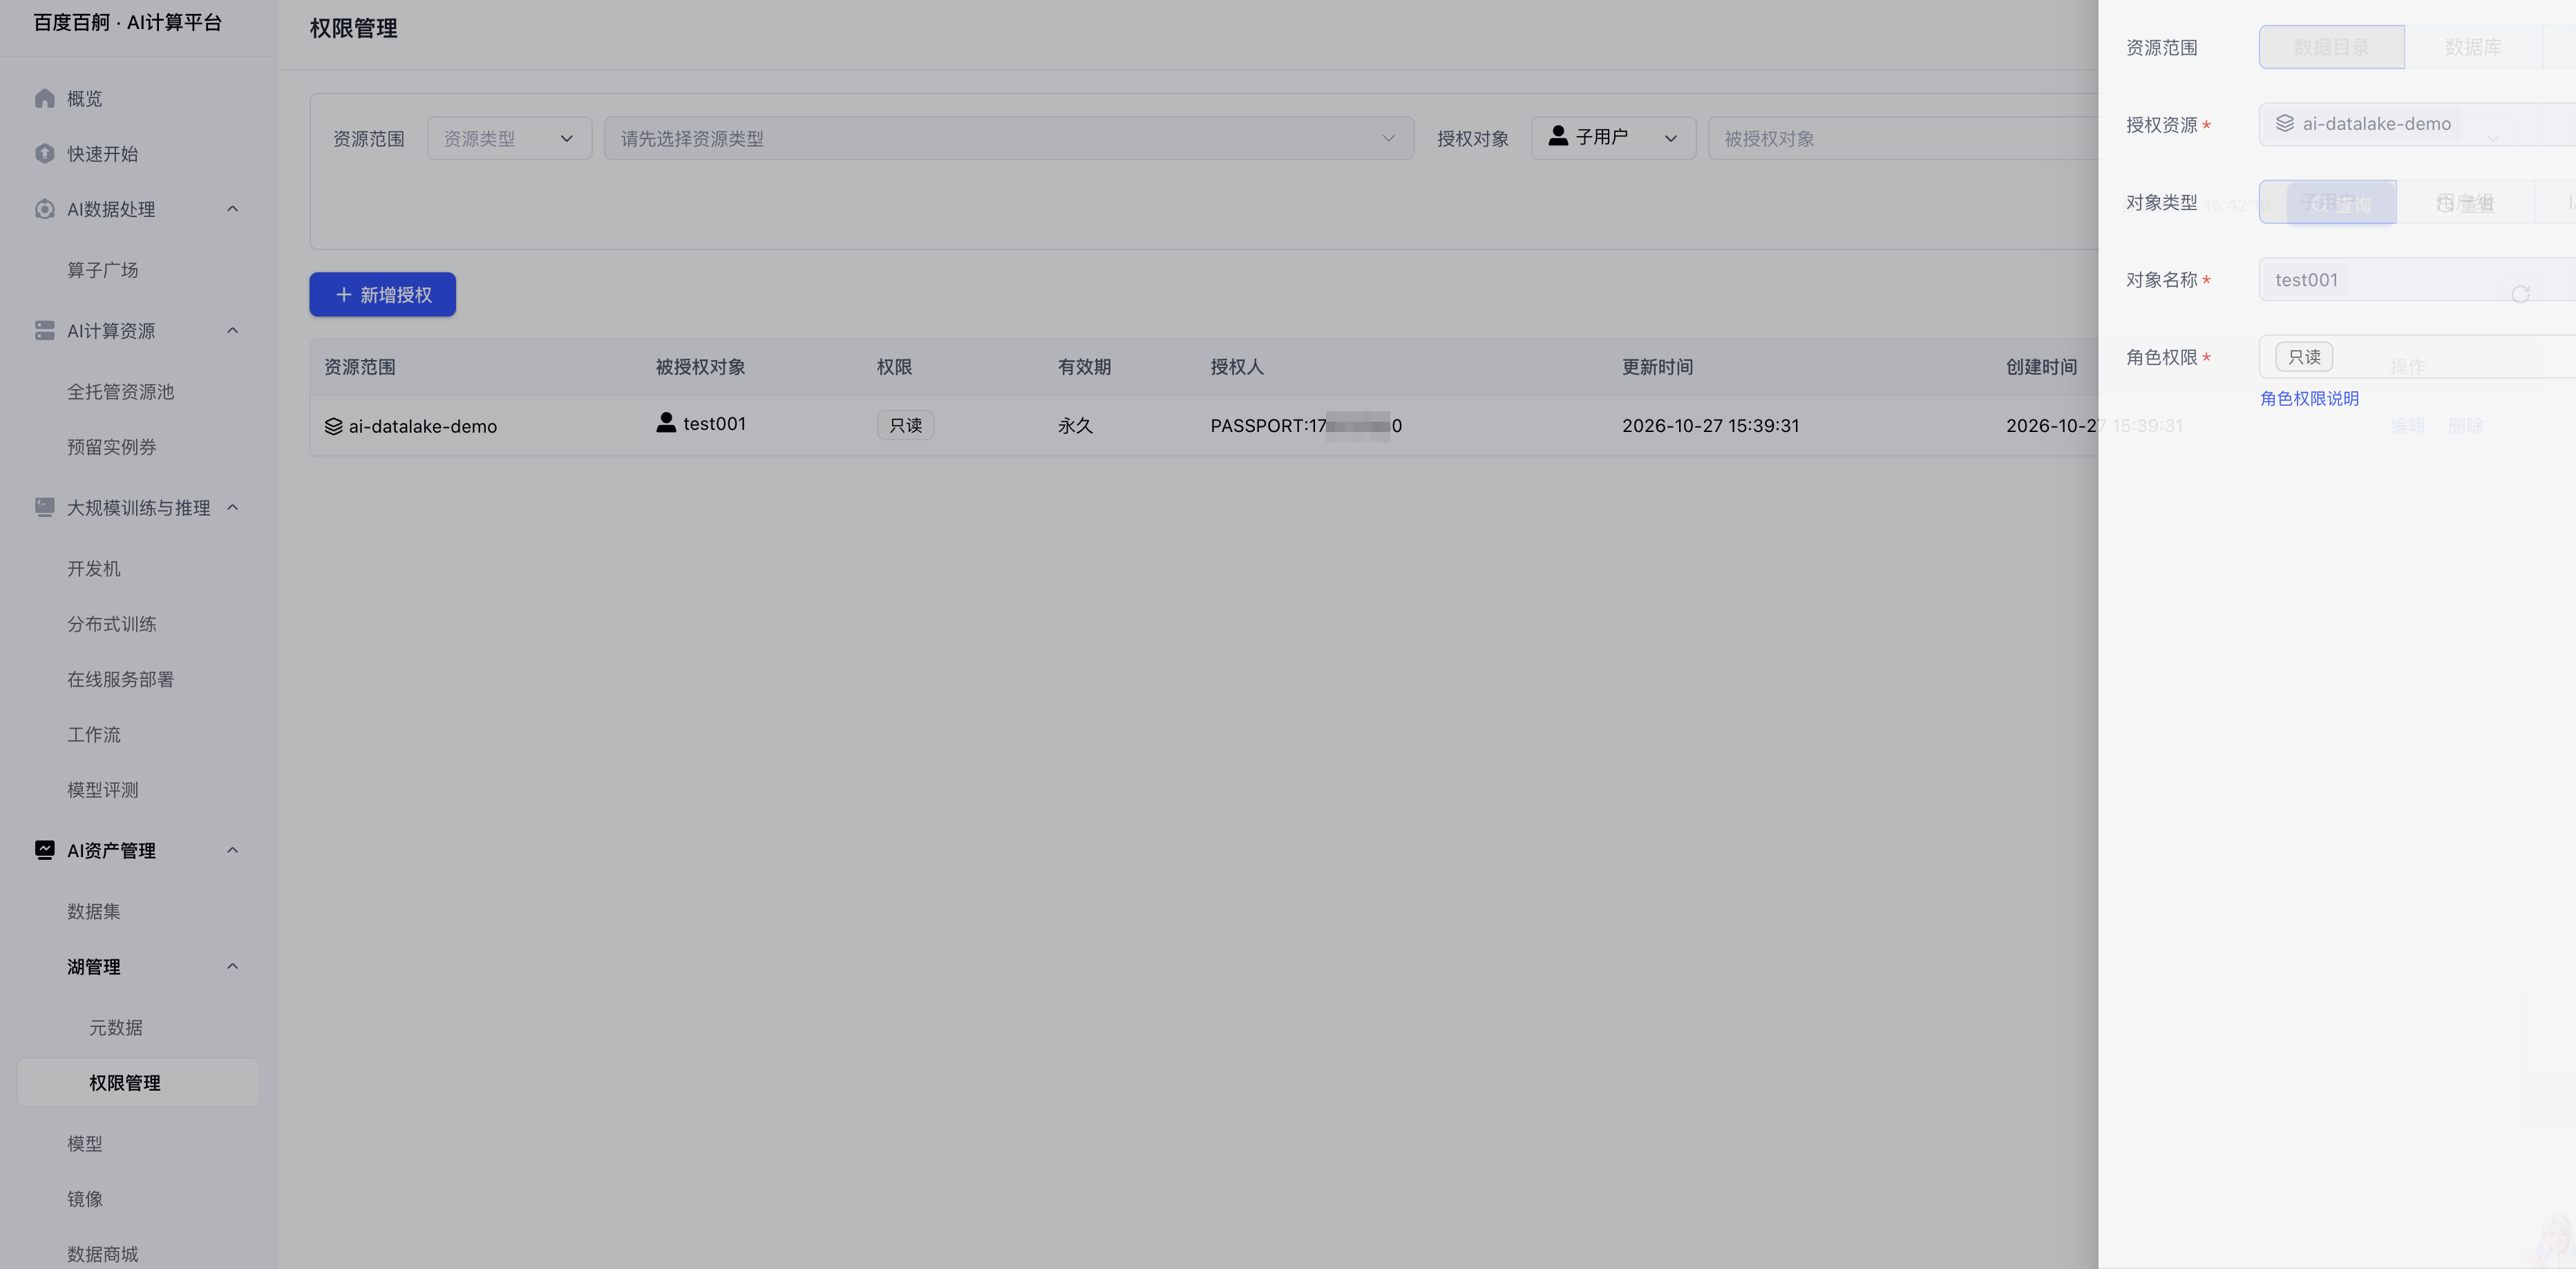
权限模型与验证
资源层级与继承
权限以数据目录、数据库、数据表为资源范围。授权范围覆盖所选资源及其下级资源,对授权后新建的数据库和数据表同样生效:在数据目录上授权后,该目录下的数据库和数据表同时获得对应权限;在数据库上授权同理。
角色权限关系
三档角色为包含关系:管理员包含运维的全部能力,运维包含只读的全部能力。具体权限范围参见“选择角色权限”一节。
验证授权结果
- 使用被授权对象登录百舸控制台。
- 进入 AI资产管理 > 湖管理,确认目标资源可见,未授权资源不可见。
- 按所授角色尝试对应操作(查看、存储优化、删除或授权);如与预期不符,检查资源范围、被授权对象和角色权限是否配置正确。
注意事项
- 最小权限原则:日常查看元数据、版本与血缘时建议授予【只读】;需要执行存储优化、改名等操作时授予【运维】;删除数据表和转授权仅管理员可执行。
- 授权与 BOS 权限分离:湖管理授权控制元数据侧的可见性与管理操作,不授予 BOS 数据读写权限;访问 BOS 数据还需在 BOS 侧配置对应的桶或路径权限。
- 删除授权不可恢复:删除授权后如需恢复,需要重新发起一次授权操作,并重新选择资源范围与角色。
- 授权人标识:列表中的授权人显示为账号标识(如
PASSPORT:<账号 ID>),可用于审计授权来源。
常见问题
Q1:授权后,被授权对象看不到资源怎么办?
检查资源范围、被授权对象和角色权限是否选择正确,并确认授权记录已出现在授权列表中。湖管理授权只控制元数据侧的可见性与管理操作,访问 BOS 数据还需要在 BOS 侧配置对应路径权限。
Q2:编辑授权时为什么不能修改资源范围或被授权对象?
当前仅支持调整角色权限。如需变更资源或被授权对象,请删除原授权后重新新增。
Q3:删除授权会删除数据吗?
不会。删除授权仅回收授权关系,不删除数据目录、数据库、数据表及 BOS 中的数据。
Q4:一次可以授权多少个资源或对象?
单个授权最多选择 20 个授权资源和 20 个被授权对象;更多资源可分批授权,或在上层数据目录、数据库上授权。
评价此篇文章