

ACL
更新时间:2026-09-16
概述
本文档介绍访问控制列表 ACL(Access Control List)的功能、ACL 规则策略,以及在百度智能云控制台创建、编辑和删除 ACL 规则的操作方法。ACL 是 VPC 内的防火墙组件,用于控制子网级别的安全策略,可为一个或多个子网设置流量访问控制,满足不同网络部署的安全需求。
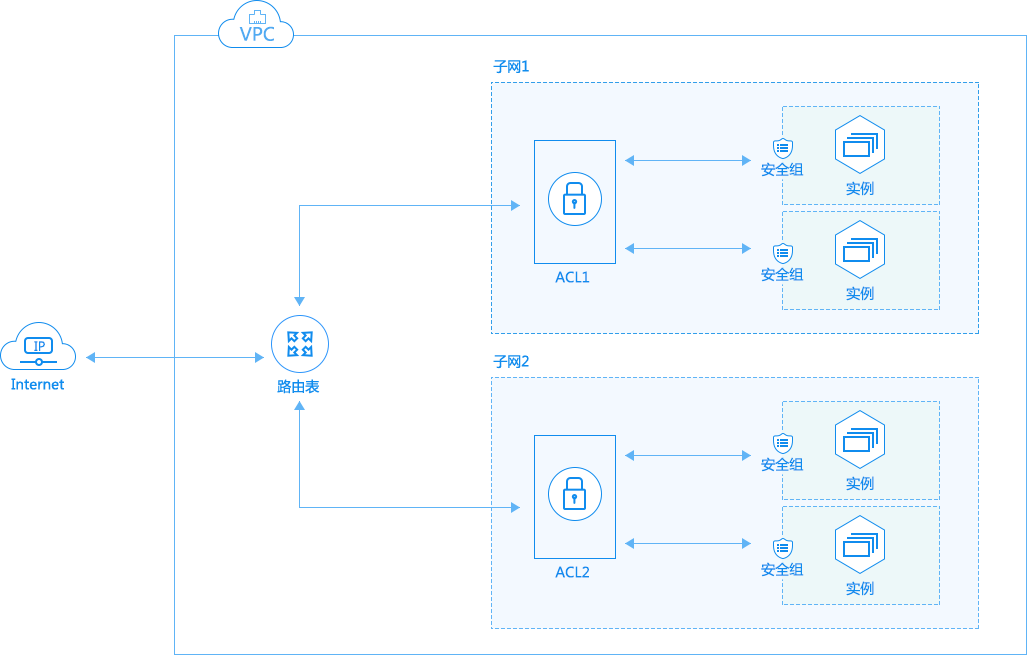
ACL规则
创建ACL规则前,您需要关注下列详情:
| 条目 | ACL规则 |
|---|---|
| ACL范围 | ACL隶属于VPC,生效对象为该VPC下的子网,默认放行所有同子网流量。 |
| 控制实例类型 | ACL访问控制策略生效于子网下的所有实例,包括BCC、DCC、BBC、BLB、RDS、SCS等实例。 |
| 默认ACL规则 | 系统为每个子网创建了默认的ACL,该ACL中有一条默认规则,允许所有规则。默认规则不可以编辑。 |
| 入站或出站 | 入站、出站的方向是指,站在子网下实例角度看到的方向。 |
| 规则最大限制 | 对于同一个ACL下的规则,每个方向支持最多150个规则。 |
| 规则触发 | 流量一旦匹配了ACL中某条规则,即触发访问控制策略(允许或拒绝),不会继续和其他的规则进行匹配。 |
| ACL状态 | ACL是无状态的,只对一条数据流的指定方向流量做访问控制,不会自动对该条数据流的返回流量做控制。 |
ACL和安全组规则对比参见下表:
| ACL | 安全组 |
|---|---|
| 子网级别流量控制 | 实例级别流量控制。 |
| 支持允许/拒绝策略 | 普通安全组仅支持允许策略,企业安全组支持允许/拒绝策略。 |
| 无状态:返回数据流不自动应用 | 有状态:返回数据流自动应用策略。 |
| 按优先级做规则匹配,匹配后不再和余下规则进行匹配 | 匹配所有规则。 |
| 子网默认状态关联默认ACL,允许所有流量通过 | 在VPC中创建实例时必须为实例关联安全组,如不指定则关联到默认安全组。 |
| ACL关联子网后策略自动对子网下所有实例生效 | 只有在实例启动时指定安全组或之后将安全组关联到实例时安全组才会生效。 |
创建ACL规则
- 操作路径:百度智能云控制台->私有网络 VPC->私有网络列表->目标 VPC->包含资源->ACL。
- 在私有网络列表中,点击目标 VPC 名称,进入 VPC 实例详情页。

- 在 VPC 实例详情页的 包含资源 区域,点击 【ACL】 进入 ACL 管理页。在 配置信息 中选择需要配置策略的子网,并展开规则列表。


- 在规则区域选择 【入站】 或 【出站】 页签。新增入站规则时选择 【入站】;新增出站规则时选择 【出站】。
 5.在目标方向下点击 【新增规则】。在添加规则弹窗中再次点击 【新增规则】 生成编辑行,填写规则参数后点击 【确定】;系统提示确认时,再次点击 【确定】。


| 参数 | 说明 |
|---|---|
| 优先级 | 数值越小,优先级越高,规则匹配顺序为按优先级由高到低匹配,例如优先级50的规则会优先于顺序为100的规则。 优先级输入范围是1-32768,作为典型实践, 建议上下两条规则的优先级数值区间要大,便于后期调整,如100,200,300等。 在同样入站/出站的方向下,不同规则的优先级不能相同。 |
| 协议 | 全部协议、tcp、udp、icmp。 |
| 源IP | 支持单个IP和网段,all或者已经创建的子网IP,默认所在子网网段。 |
| 源端口 | 取值范围1-65535,默认all。 |
| 目的IP | 支持单个IP和网段。 |
| 目的端口 | 取值范围1-65535,支持设置连续端口,比如200-600。 |
| 策略 | 允许(默认)、拒绝。 |
编辑ACL规则
操作路径:百度智能云控制台->私有网络 VPC->私有网络列表->目标 VPC->包含资源->ACL
1.在私有网络列表中点击目标 VPC 名称,进入 VPC 实例详情页;在 包含资源 的网络资源中点击 【ACL】 进入 ACL 管理页。


 2.在 ACL 管理页展开目标子网,在 【入站】 或 【出站】 规则列表中找到需要调整的非默认规则,点击 【编辑】。在修改规则弹窗中可重新设置优先级、协议、源 IP、源端口、目的 IP、目的端口、策略和备注;修改完成后点击 【确定】,并在规则立即生效提示中再次点击 【确定】。规则列表回显更新后的信息,表示编辑完成。


删除ACL规则
注意: 删除 ACL 规则后,该规则对应的访问控制策略将失效。请确认待删除规则不会影响业务流量。
操作路径:百度智能云控制台->私有网络 VPC->私有网络列表->目标 VPC->包含资源->ACL。
1.在私有网络列表中,点击目标 VPC 名称,进入 VPC 实例详情页。


- 在 VPC 实例详情页的 包含资源 区域点击 【ACL】 进入 ACL 管理页。展开需要删除规则的子网,在 【入站】 或 【出站】 规则列表中勾选待删除的自定义 ACL 规则,然后点击 【删除】。


 3.在弹出的 提示 确认框中确认删除操作,点击 【确定】。删除完成后,规则列表不再显示该规则,表示本条 ACL 规则已删除。


评价此篇文章