

Bot防护最佳实践
更新时间:2026-10-13
什么是 Bot 攻击
Bot 攻击是指攻击者借助自动化程序,模拟甚至伪装成正常用户,对网站、H5、App、小程序及 API 接口发起的大规模自动化请求行为。相比人工操作,Bot 具有高频率、规模化、可编程的特点,常被黑灰产用于批量爬取、账号攻击、营销作弊和接口滥用。
典型影响:核心数据(如价格、内容、库存等)被批量窃取,营销补贴与限量资源被恶意抢占,服务器带宽与计算资源被无效请求挤占,正常用户体验与业务风控体系同时受到冲击。
典型场景:
典型影响:核心数据(如价格、内容、库存等)被批量窃取,营销补贴与限量资源被恶意抢占,服务器带宽与计算资源被无效请求挤占,正常用户体验与业务风控体系同时受到冲击。
典型场景:
- 数据与内容抓取:批量爬取商品价格、文章、评论等。
- 撞库与凭证填充:利用泄露的账号密码库自动尝试登录,实现账号接管。
- 恶意注册与垃圾信息:自动创建虚假账号用于刷单、刷评、发送垃圾广告或钓鱼链接。
- 秒杀抢购与薅羊毛:在限量发售或营销活动中抢占资源、骗取优惠券与红包补贴。
- 接口滥刷:高频调用短信、验证码等接口,造成资源浪费与成本损失。
防御 Bot 攻击
百度智能云 WAF 的 Bot 管理(仅 SaaS WAF 企业版支持)提供多层次防护能力,可在同一个 Bot 防护模板中按需开启并灵活组合,各能力分别从客户端类型、流量特征、源 IP 风险、账号异常等不同角度识别 Bot,建议结合业务特点分层叠加,以获得更全面的防护效果。各防护能力的详细配置,请参见 Bot 防护配置。下表列举常见防护能力的识别角度与适用场景。
| 防护能力 | 识别角度 | 适用场景及特点 |
|---|---|---|
| JS 验证 | 客户端是否为真实浏览器 | 过滤无法执行 JS 的非浏览器类工具,阻断简单脚本类攻击 |
| 动态令牌挑战 | 请求是否携带合法令牌 | 对每次请求数据进行签名验签,适用于被恶意滥用的 API 接口防护;无浏览器环境直接调用接口、WebDriver 自动化等将被拦截 |
| AI 智能防护 | 流量是否为自动化爬虫 | 由 AI 引擎自动学习流量并分类处置,具备动态规则生成、低误报与自适应能力,适用于常见、典型爬虫与自动化脚本防护 |
| 客户端画像分析 | 源 IP 是否高危 | 基于百度安全大数据识别高危源 IP 的风险类型与置信度,适用于代理池、僵尸网络、恶意爬虫等高危客户端的精准管控 |
| 基础特征库 | 是否命中已知特征 | 基于海量数据构建的 Bot 行为特征库,适用于搜索引擎、UA、IDC、IP 情报等已知特征的快速识别与拦截 |
| 风险识别 | 账号 / 手机号是否异常 | 针对异常手机号进行访问阻断,适用于账号安全、营销反欺诈(恶意注册、秒杀、薅羊毛)等业务场景 |
推荐组合策略
建议按"分层叠加"的思路组合使用各项能力:先用人机校验过滤掉非浏览器与简单脚本流量,再用智能识别(AI 智能防护 + 客户端画像分析)处理自适应爬虫与高危源 IP,并用基础特征库对已知爬虫与情报 IP 做快速识别与拦截,最后用风险识别覆盖账号与营销反欺诈场景。
防护能力详解
以下为各项防护能力的配置要点,您可在同一模板中按需开启并组合使用。
人机校验:JS 验证 / 动态令牌挑战
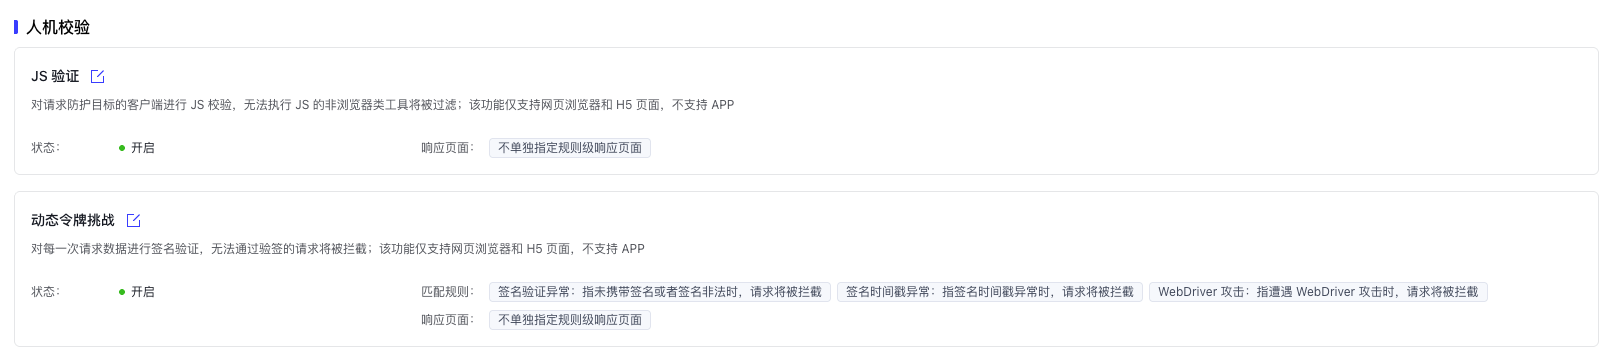
在 Bot 防护模板的人机校验中开启以下能力,适合应对简单脚本攻击与接口滥刷:
- JS 验证:对访问客户端进行 JS 校验,过滤不支持 JS 的非浏览器类工具,适合拦截 curl 等简单脚本攻击。
- 动态令牌挑战:对每次请求数据进行签名验证,可按需勾选签名验证异常(必选)、签名时间戳异常、WebDriver 攻击等拦截项,适合对被恶意调用的接口做强校验。
若面对能执行 JS 的高级无头浏览器爬取,JS 验证已难以拦截,建议开启 Web 应用集成 SDK,采集浏览器指纹,并叠加动态令牌挑战(含 WebDriver 攻击检测),提升浏览器场景下的识别效果。
AI 智能防护
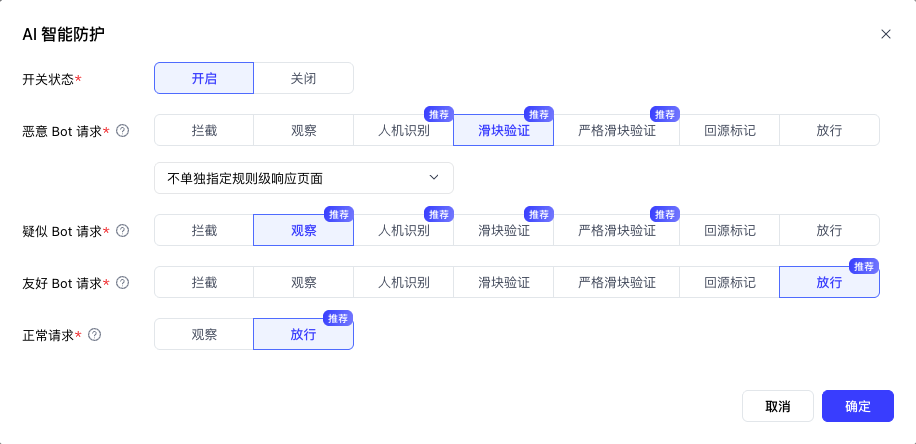
当存在大量机器自动化脚本请求,且特征多变、难以逐条枚举时,建议开启AI 智能防护。引擎会对访问流量自动分析与学习,并将流量划分为以下四类,您可分别配置处置动作:
| 流量类型 | 说明 |
|---|---|
| 恶意 Bot 请求 | 高度疑似来自恶意自动化程序的请求 |
| 疑似 Bot 请求 | 行为异常但未明确恶意的请求 |
| 友好 Bot 请求 | 来自合法爬虫的请求 |
| 正常请求 | 无 Bot 特征的正常人类访问流量 |
建议结合业务流量特征,对不同类型分级处置。
说明:建议对"恶意 Bot 请求"设为拦截或滑块验证,对"疑似 Bot 请求"先采用观察或人机识别过渡,确认没有误拦截后再逐步收紧处置动作。
客户端画像分析
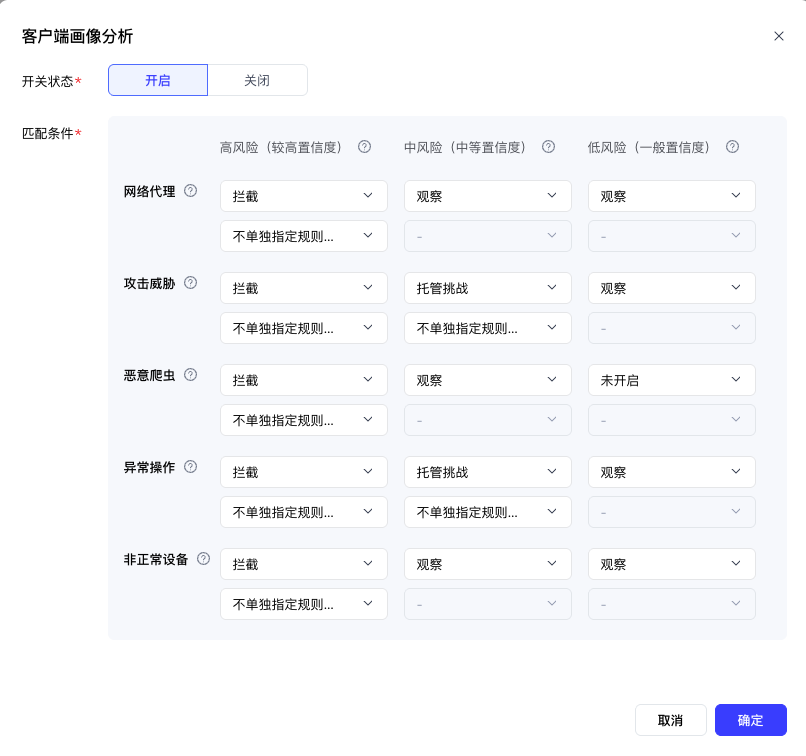
当攻击来自代理池、秒拨 IP、僵尸网络或云手机 / 模拟器等高危来源时,建议开启客户端画像分析。该能力基于百度安全大数据,对请求源 IP 的近期行为动态识别以下五类风险:
- 网络代理:近期通过代理池、秒拨 IP、云服务器中转访问的客户端(如使用秒拨代理池发起暴力破解的攻击者)。
- 攻击威胁:近期有明确攻击行为或已被攻陷的客户端 IP(如僵尸网络节点、被入侵后托管钓鱼站的失陷主机)。
- 恶意爬虫:近期有自动化爬取站点内容行为的客户端。
- 异常操作:近期有异常操作行为的客户端。
- 非正常设备:近期通过云手机、模拟器、黑 ROM 等非正常终端发起请求的客户端(如使用云手机批量薅羊毛的攻击者)。
基础特征库
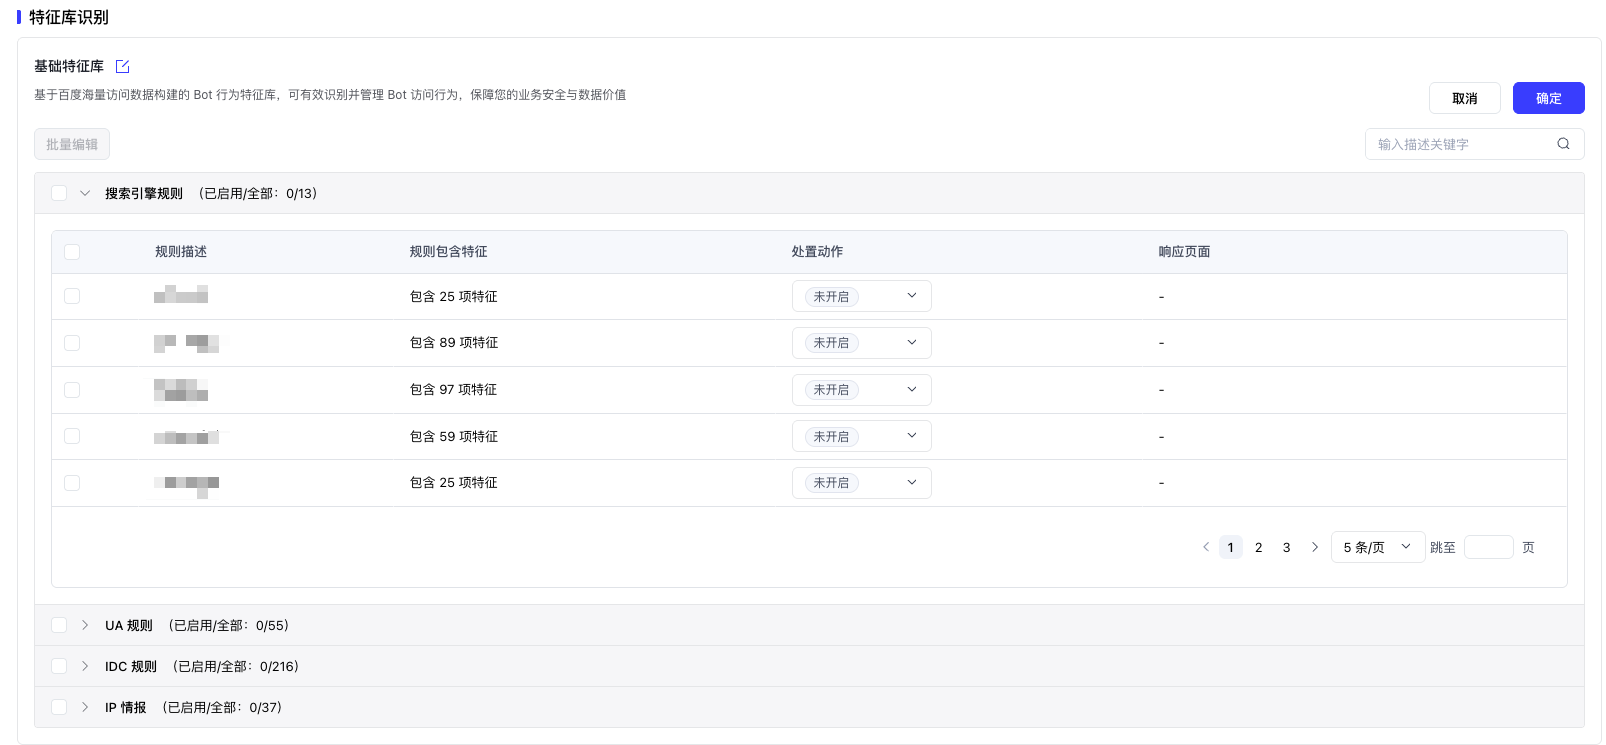
当需要对已知爬虫、数据中心 IP 或情报标记的风险 IP 做快速识别时,可启用基础特征库。该特征库基于百度海量访问数据构建,涵盖以下 4 类规则分组:
- 搜索引擎规则:识别主流搜索引擎爬虫的访问请求,可对合法搜索引擎爬虫放行。
- UA 规则:基于 User-Agent 特征识别的分场景爬虫规则库。
- IDC 规则:按 IP 归属机构分类的全球 IDC IP 库,覆盖云服务商、主机托管商、运营商等数据中心与网络基础设施提供方。
- IP 情报:基于百度安全大数据构建的综合风险 IP 库,涵盖设备伪造、攻击失陷、恶意用途等多维度风险标签。
风险识别(账号与营销反欺诈)
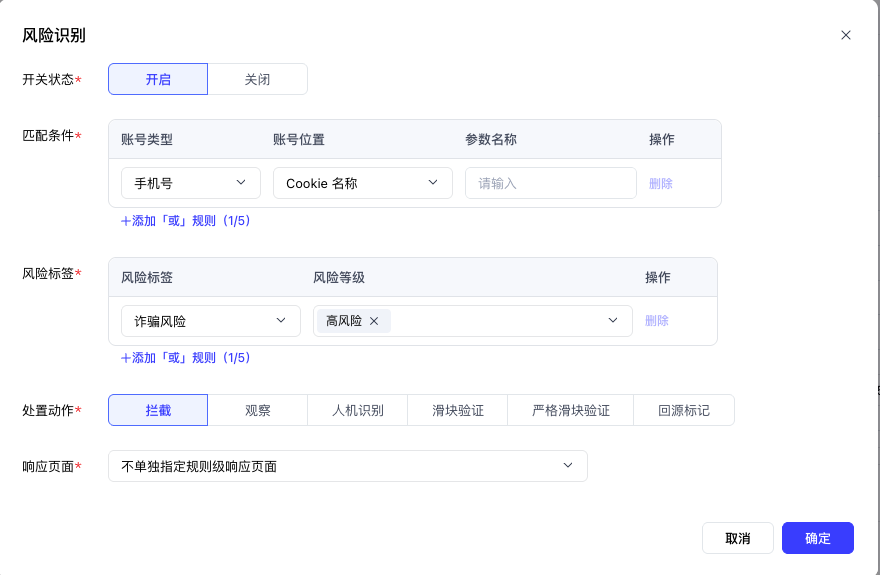
当业务涉及注册、登录或营销活动,面临恶意注册、薅羊毛、骗取优惠券等风险时,可开启风险识别,对异常手机号进行访问阻断。
- 账号提取:账号类型支持手机号、手机号 SHA1;账号位置支持 Cookie 名称、Query 参数、Body 参数。
- 风险标签:支持诈骗风险(疑似历史存在欺诈行为)、机器注册(疑似使用非法工具注册)、营销作弊(疑似骗取优惠券、红包等补贴)、风险账号(疑似抢票、商品秒杀等高频抢占),可分别配置拦截、观察、滑块验证、回源标记等处置动作。
命中风险识别后,可按业务需要选择处置动作。
说明:若不希望直接拦截,可选择"回源标记"处置动作,WAF 会在请求头中追加标记并传递给源站,您可结合自有业务风控系统做进一步判定。
评价此篇文章