

什么是云SSO
什么是云SSO
云SSO 是百度智能云面向企业客户提供的多云账号身份管理+访问控制能力。它以企业组织为管理基座,帮助大型企业将分散在多个云账号中的员工身份、登录方式、权限策略集中收敛到一个"云SSO目录"中进行统一治理
为什么需要云SSO?
在大型企业上云的过程中,仅使用一个账号购买资源、使用资源,已无法满足企业资源隔离、分账等业务诉求,因此大型企业会借助企业组织能力,构建多账号体系,但随之也带来以下问题:
- 管理成本膨胀:管理员需要不断地切换账号,在账号中设置员工的子用户、权限、单点登录等,配置工作繁琐
- 扩大安全风险:核心员工离职时,需要在其使用的所有账号中删除相关配置,若存在遗漏,会留下安全隐患
因此,需要一款企业组织维度下的“多账号访问控制”,以帮助管理员实现:
- 企业用户管理、用户数据同步
- 统一配置员工单点登录(一员工身份使用多个云账号)
- 统一配置员工不同账号的访问权限
总之,云SSO提供了大型企业使用多个云账号的身份管理+访问控制能力
产品架构
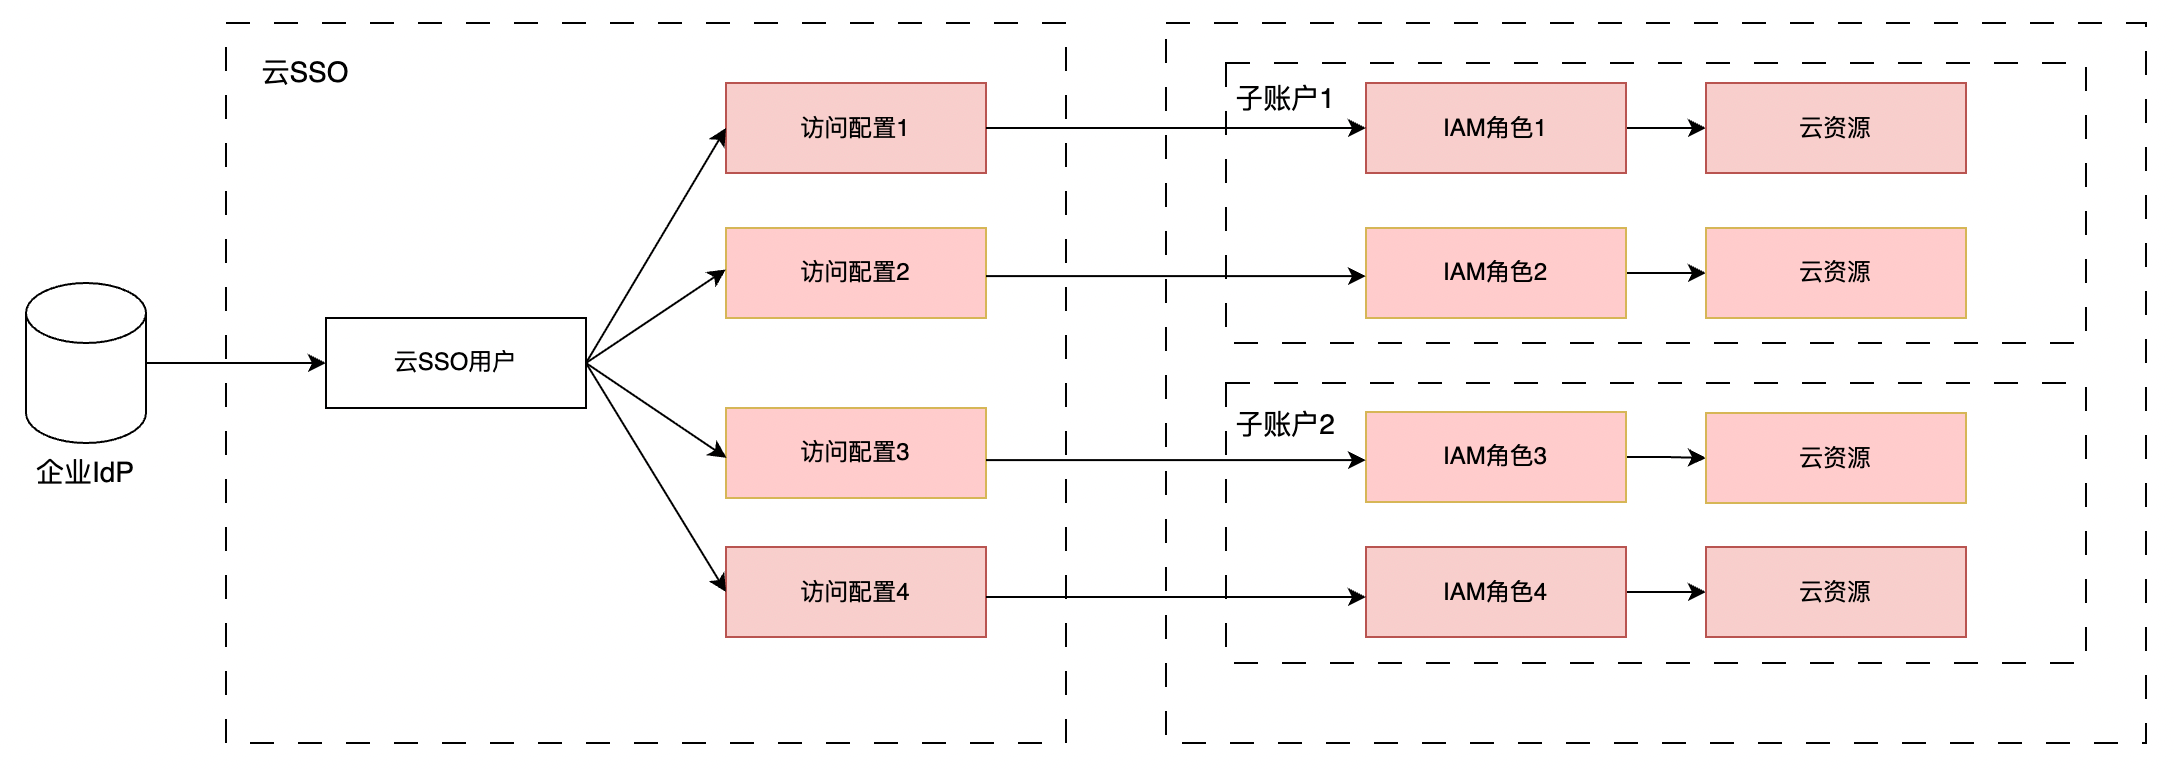
企业管理员在云SSO集中管理访问百度智能云的用户,通过访问配置和多账号授权,实现员工通过单点登录的方式登录到企业组织账号内的 IAM 角色,进行使用云资源
功能特性
统一管理使用云的企业员工
在 云SSO 目录中集中维护所有需要访问百度智能云的企业员工,云SSO将员工身份统一沉淀在云SSO目录中,一次创建即可覆盖企业组织下所有账号,避免在多个账号中重复建号、重复维护
企业员工统一单点登录配置
支持基于 SAML 2.0 的单点登录,与企业既有的身份提供商(AD、Azure AD、Okta 等)一次对接、全员生效。员工使用企业身份认证后即可进入云SSO,进而登录至百度智能云账号使用资源,过程中无需为百度智能云单独设置账号密码,最大限度地优化用户体验
统一配置企业员工访问企业组织账号的权限
通过访问配置 + 多账号授权两个环节完成跨账号的权限治理:访问配置是云SSO中的权限模板,支持组合系统策略与自定义策略,并可设置会话持续时间与初始访问页面,一次定义、多账号复用;多账号授权以企业组织账号为维度,将"云SSO用户 + 访问配置"批量下发到目标账号,系统自动在目标账号中创建对应的 IAM 角色
统一的用户门户
每个云SSO目录自带专属用户门户地址,企业员工从门户地址完成企业IdP单点登录后,即可在门户中看到自己有权限访问的所有企业组织账号,点击对应访问配置即完成登录并跳转至目标账号控制台,无需重复输入凭证,也无需在多个账号之间反复切换
云SSO 与多用户访问控制(IAM)的关系
云SSO 并不替代多用户访问控制(IAM),二者层级不同、职责互补:
| 对比维度 | 多用户访问控制(IAM) | 云SSO |
|---|---|---|
| 作用范围 | 单个云账号内部 | 跨企业组织多个云账号 |
| 身份形态 | IAM 子用户、IAM 角色 | 云SSO 用户(企业身份) |
| 权限载体 | 策略直接挂载到子用户 / 角色 | 访问配置(权限模板) + 授权关系 |
| 典型场景 | 单账号内部的资源授权 | 跨账号统一员工身份与权限分发 |
多用户访问控制(IAM)的作用范围是单个百度智能云账号内部,它在一个账号内提供子用户、用户组、角色的身份管理,以及策略、单点登录等能力,但所有配置都仅在该账号内生效。当企业拥有多个云账号时,若继续使用 IAM ,就意味着要在每个账号中重复建号、重复配置 SSO、重复挂载策略——账号规模一旦扩大,维护成本和权限失控风险会急剧上升
云SSO 在企业组织范围内提供跨账号的统一身份与权限管理。管理员只需在云SSO中做一次配置,就可以完成面向企业组织下多个账号的用户身份维护、单点登录和权限分发。为此,云SSO 提供了独立于 IAM 之外的身份目录(云SSO目录),但在权限层面完全复用 IAM 的系统策略与自定义策略语法,详见访问配置相关说明
云SSO 用户访问企业组织账号的本质,是云SSO用户扮演目标账号中由云SSO创建的 IAM 角色(BCEReservedSSO-{访问配置名称}),从云SSO用户到IAM角色进行的再一次单点登录。也就是说,云SSO 负责"跨账号分发身份与权限",IAM 负责"账号内部的鉴权执行",两者分工明确、协同工作。
开通云SSO 后,企业可以不再依赖 IAM 逐账号管理员工身份。但云SSO 并不替代或限制 IAM 原有能力:如果账号内仍存在历史 IAM 子用户、IAM 角色,或者业务需要使用 Access Key 对云资源进行程序化访问,这些场景仍应继续在单个账号内使用 IAM 完成。云SSO 与 IAM 可以同时使用,互不影响
评价此篇文章