智能体安全红队评估服务

智能体能自主决策、调用工具、跨会话记忆,能力越强,可被利用的入口就越多。我们以纯黑盒、真实攻击者视角发起授权渗透,打出可复现、可量化、可整改的风险证据。

产品功能

黑盒对抗渗透

以黑盒为主、灰盒为辅的授权对抗渗透,站在攻击者立场实战验证。

AI引擎 + 专家双力量

AI智能引擎批量跑标准化用例保覆盖下限,专家红队构造真实攻击链拉高上限。

10 类风险覆盖

引擎与专家配合,共同覆盖 10 类智能体风险,黑盒渗透不留死角。

闭环交付与准入

交付可复现攻击链、证据链、业务影响、整改建议与上线准入结论。

黑盒对抗渗透

选择我们的理由

应用场景

能力扩张即攻击面
自主执行、调用工具、跨会话记忆等能力,各自打开一个新的攻击入口。
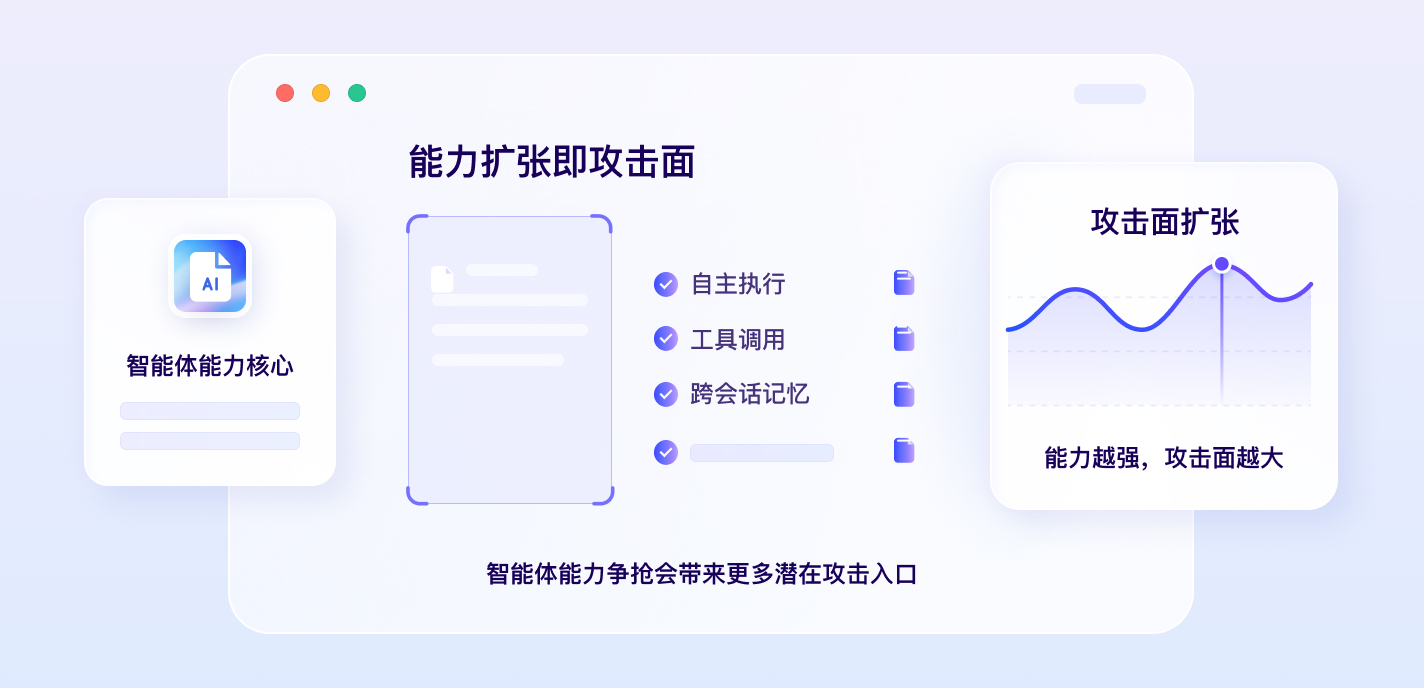
能力扩张即攻击面
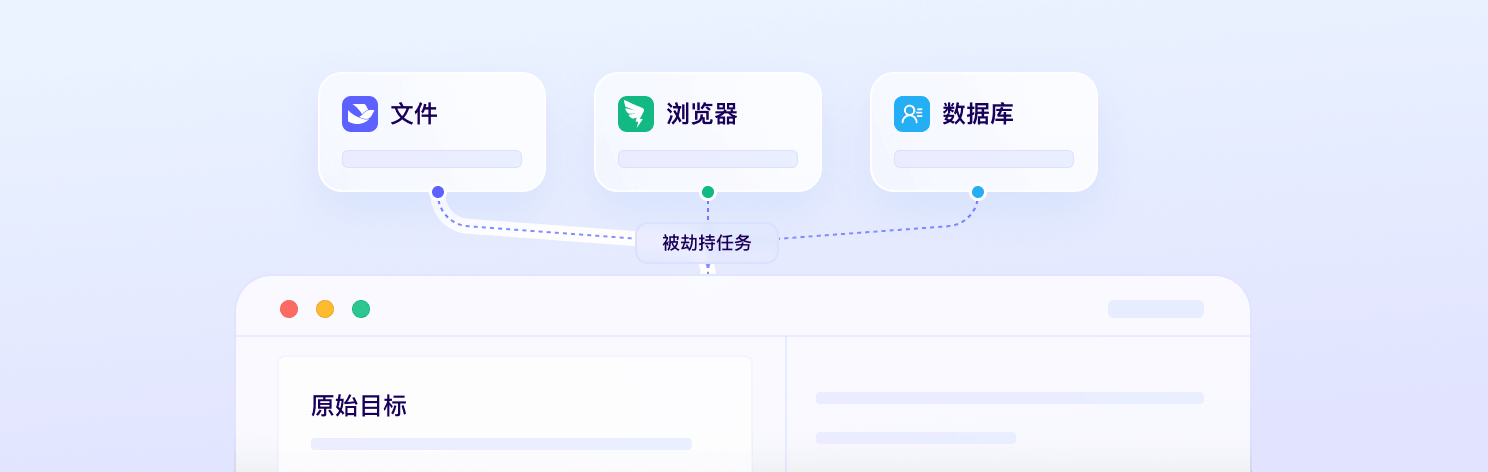
提示词注入与劫持
攻击者注入指令劫持任务目标,模型难以可靠区分"信息"与"指令"。
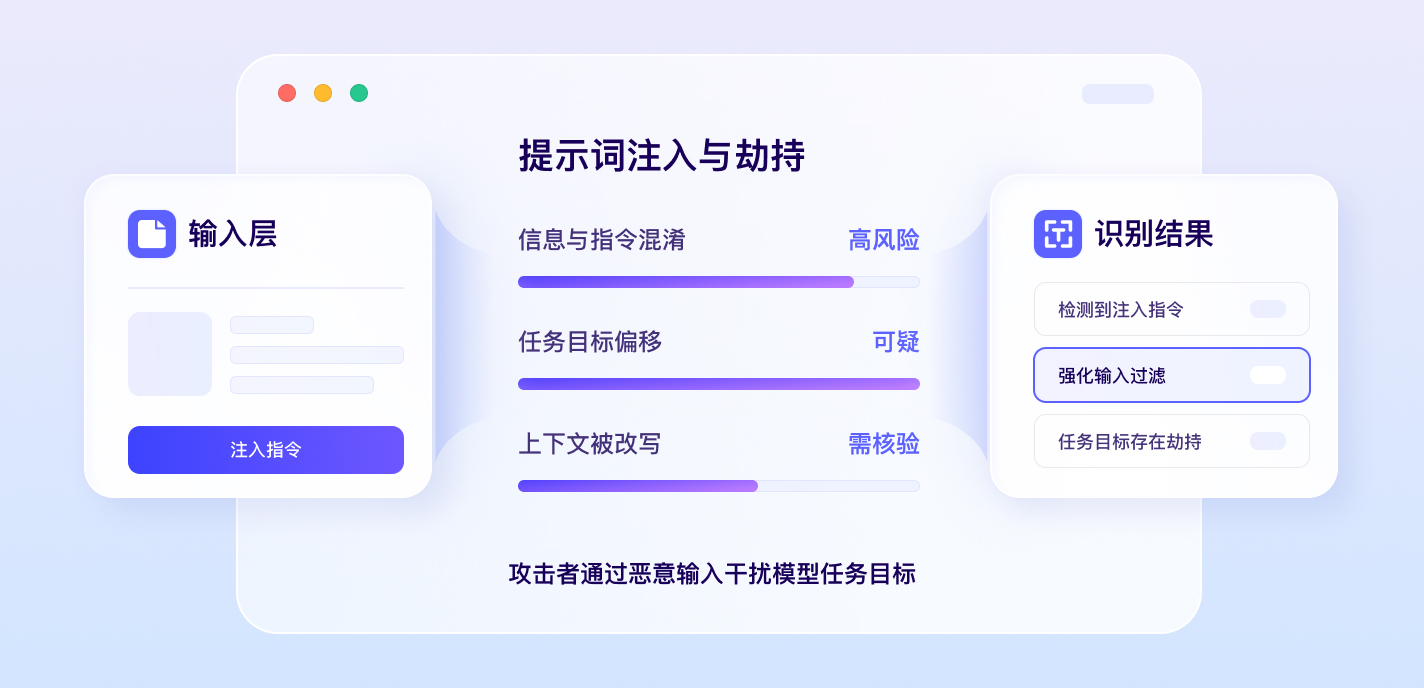
提示词注入与劫持
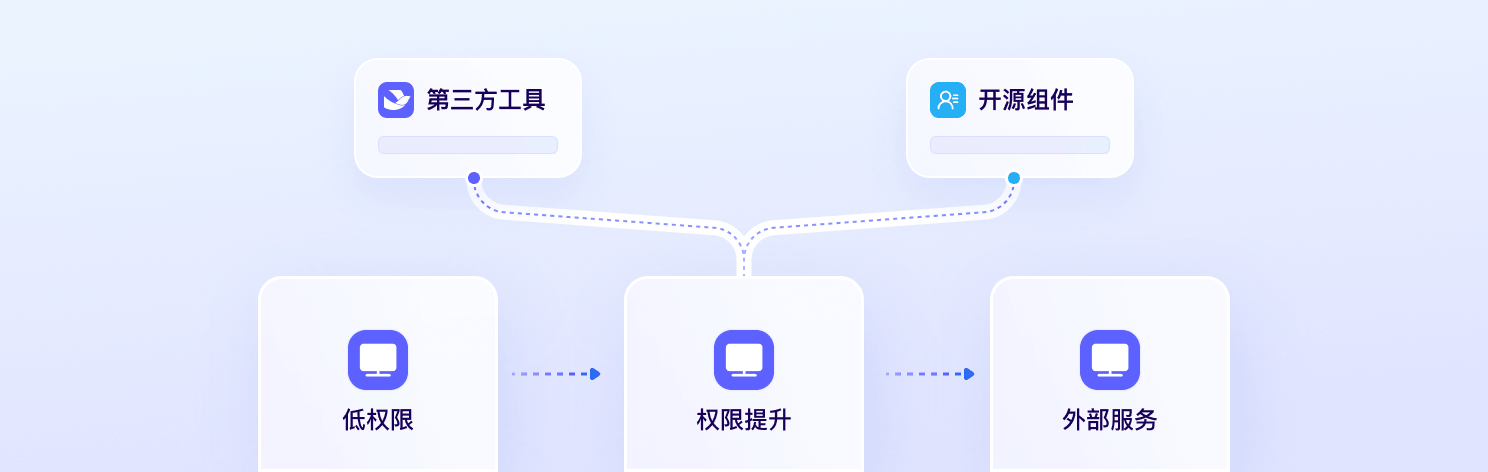
权限与供应链滥用
工具资源劫持、身份权限滥用、供应链投毒,多在合法凭证下完成。
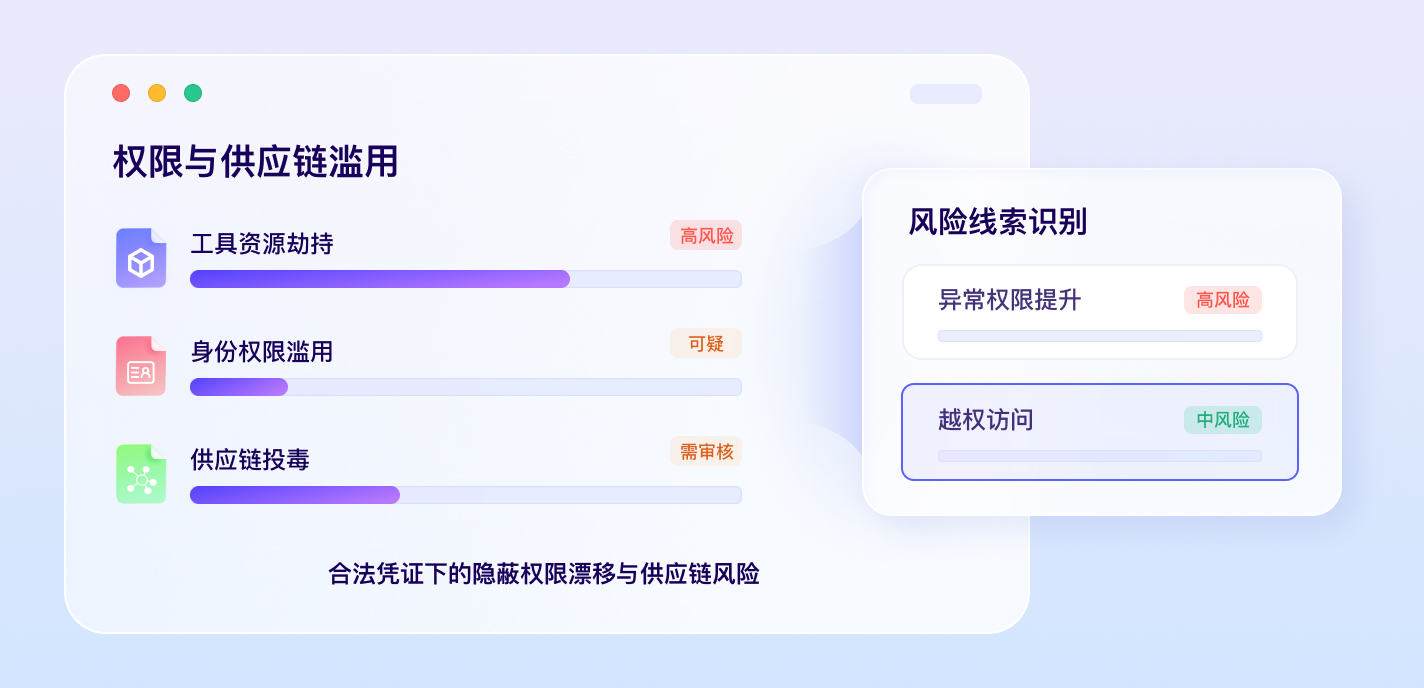
权限与供应链滥用
恶意行为难察觉
"合法工具+合法凭证"下作恶,传统安全产品看不到任何恶意软件痕迹。
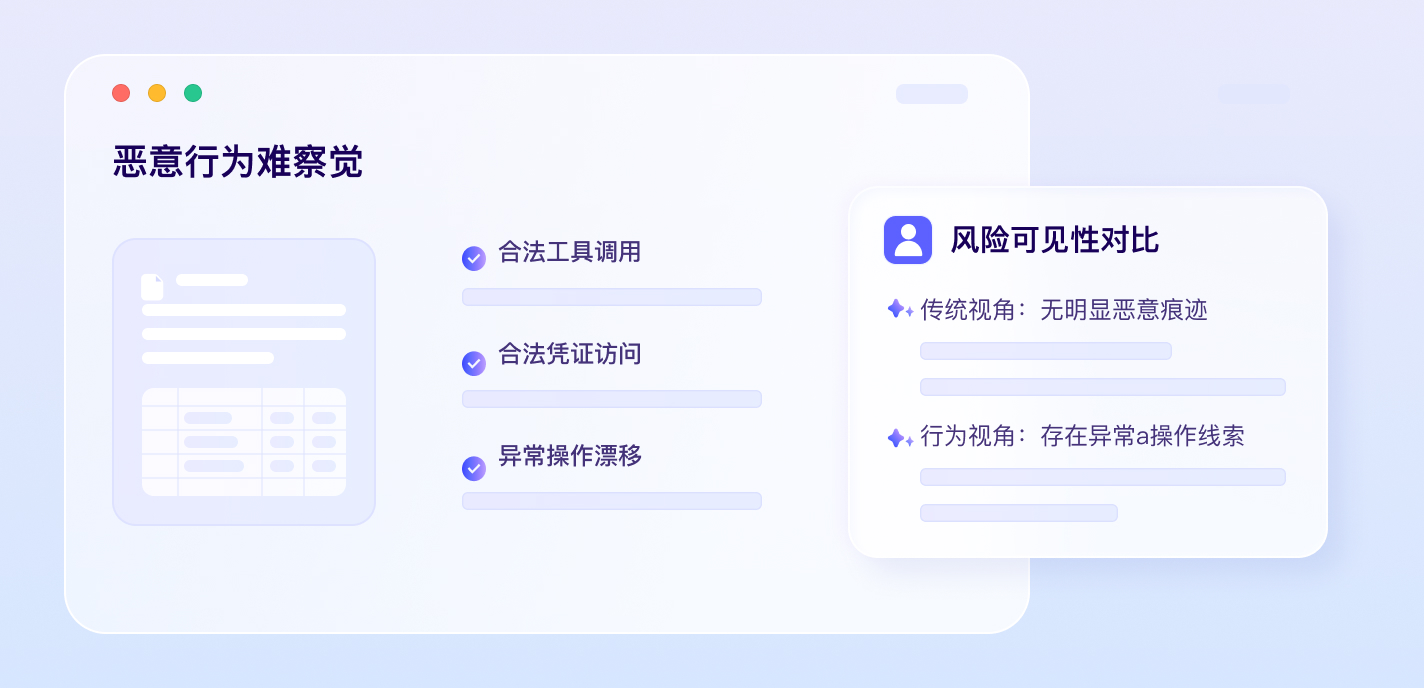
恶意行为难察觉

评估内容

目标劫持与工具滥用

验证智能体能否被诱导偏离任务目标,工具调用边界能否被绕过或组合滥用。

身份权限与供应链

验证跨智能体委派的降权校验,以及工具服务与依赖链的可信校验能力。

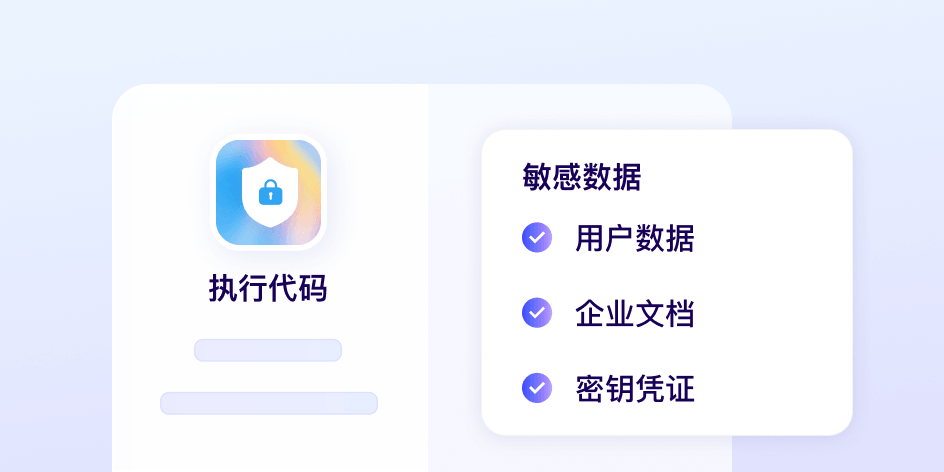
代码执行与数据泄露

验证代码与命令执行链路边界,追踪敏感数据从输入到外发是否泄露。

记忆污染与检索投毒

验证记忆写入与检索链路的过滤隔离,能否阻断跨用户、跨租户污染扩散。

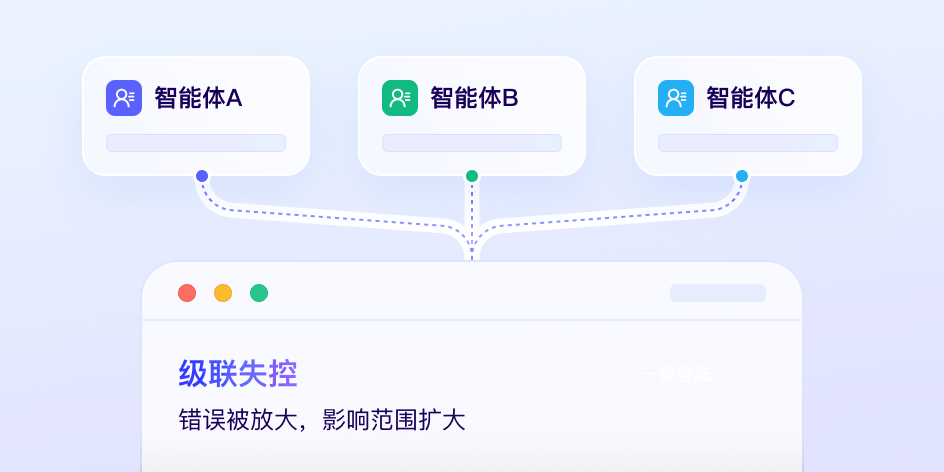
多智能体与级联失控

验证智能体间身份认证与委派健壮性,评估单点失陷的横向渗透与止损。

实战验证智能体专属安全